
고급 권한
Entry, Professional, Enterprise, Enterprise Advanced 플랜에서 사용할 수 있습니다.
Mattermost Cloud 또는 Mattermost Server를 사용하는 시스템 관리자는 고급 권한(Advanced Permissions)을 통해 팀 생성, 채널 관리, 웹훅 구성 같은 특정 동작을 어떤 사용자가 수행할 수 있는지 맞춤 설정할 수 있습니다. Mattermost의 권한(permission) 시스템은 변형된 RBAC(역할 기반 접근 제어) 아키텍처를 기반으로 하며, 역할(role)을 사용해 어떤 사용자가 어떤 동작을 수행할 수 있는지 결정합니다.
Mattermost는 두 가지 권한 스킴(scheme)을 제공합니다.
- System Scheme(시스템 스킴): 모든 팀과 채널에 권한을 일괄 적용합니다.
- Team Override Schemes(팀 재정의 스킴): 관리자가 팀별로 권한을 맞춤 설정할 수 있습니다.
이 문서에서는 스킴을 통해 Mattermost 사용자에게 부여할 수 있는 권한의 종류와 함께 채널 설정 및 역할을 설명합니다. 권한에 대한 추가 기술 정보는 권한 백엔드 문서에서 확인할 수 있습니다.
권한 구조
Mattermost 시스템 콘솔(System Console)은 관리자가 시스템의 권한을 제어할 수 있도록 여러 요소를 제공합니다.
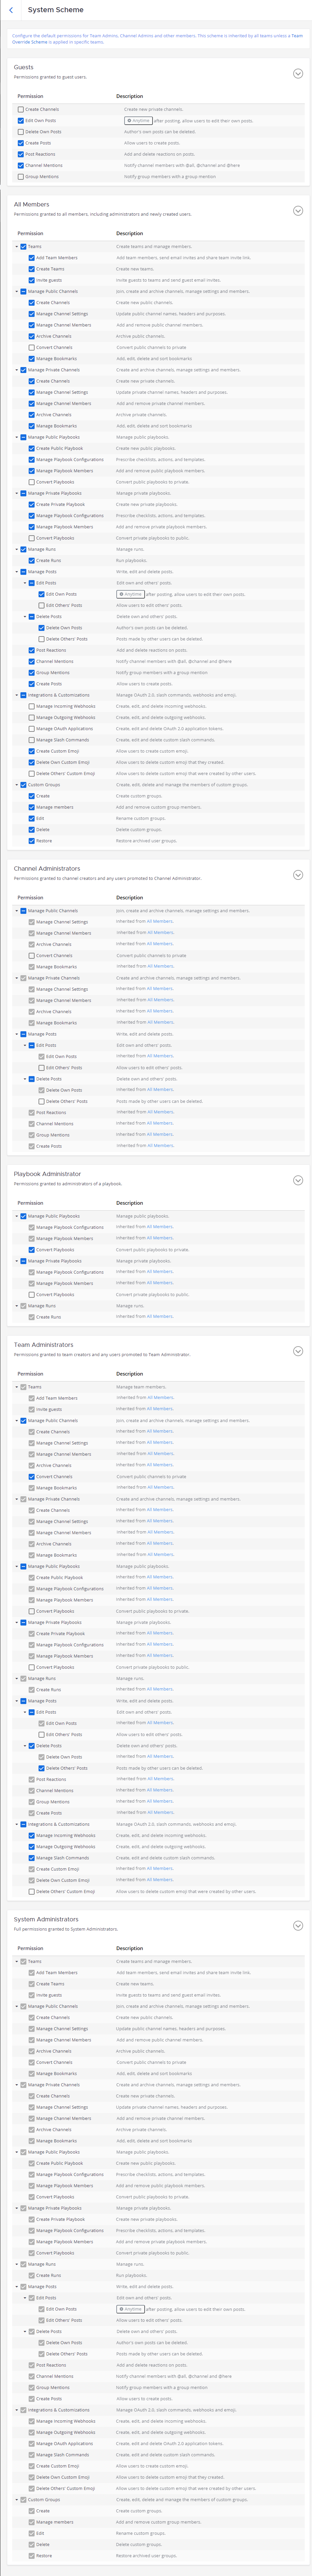
시스템 스킴
시스템 관리자, 팀 관리자, 채널 관리자, 게스트(활성화된 경우), 전체 멤버에게 부여되는 기본 권한을 설정할 수 있습니다. 시스템 스킴에서 부여한 권한은 시스템 전체에 적용되며, 구체적으로는 다음과 같습니다.
- Guests(게스트): 게스트 계정이 활성화되어 있으면 모든 팀의 모든 채널에 있는 게스트 사용자에게 권한이 적용됩니다.
- All Members(전체 멤버): 모든 팀의 모든 채널에서 관리자를 포함한 모든 멤버에게 권한이 적용됩니다.
- Channel Administrators(채널 관리자): 모든 팀의 모든 채널에 있는 채널 관리자에게 권한이 적용됩니다.
- Team Administrators(팀 관리자): 모든 팀의 팀 관리자에게 권한이 적용됩니다.
특정 팀에서 시스템 스킴의 기본 권한을 재정의하려면 팀 재정의 스킴을 설정해야 합니다.
시스템 스킴 인터페이스는 System Console > User Management > Permissions > System Scheme(시스템 콘솔 > 사용자 관리 > 권한 > 시스템 스킴)에서 접근할 수 있습니다.
팀 재정의 스킴
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
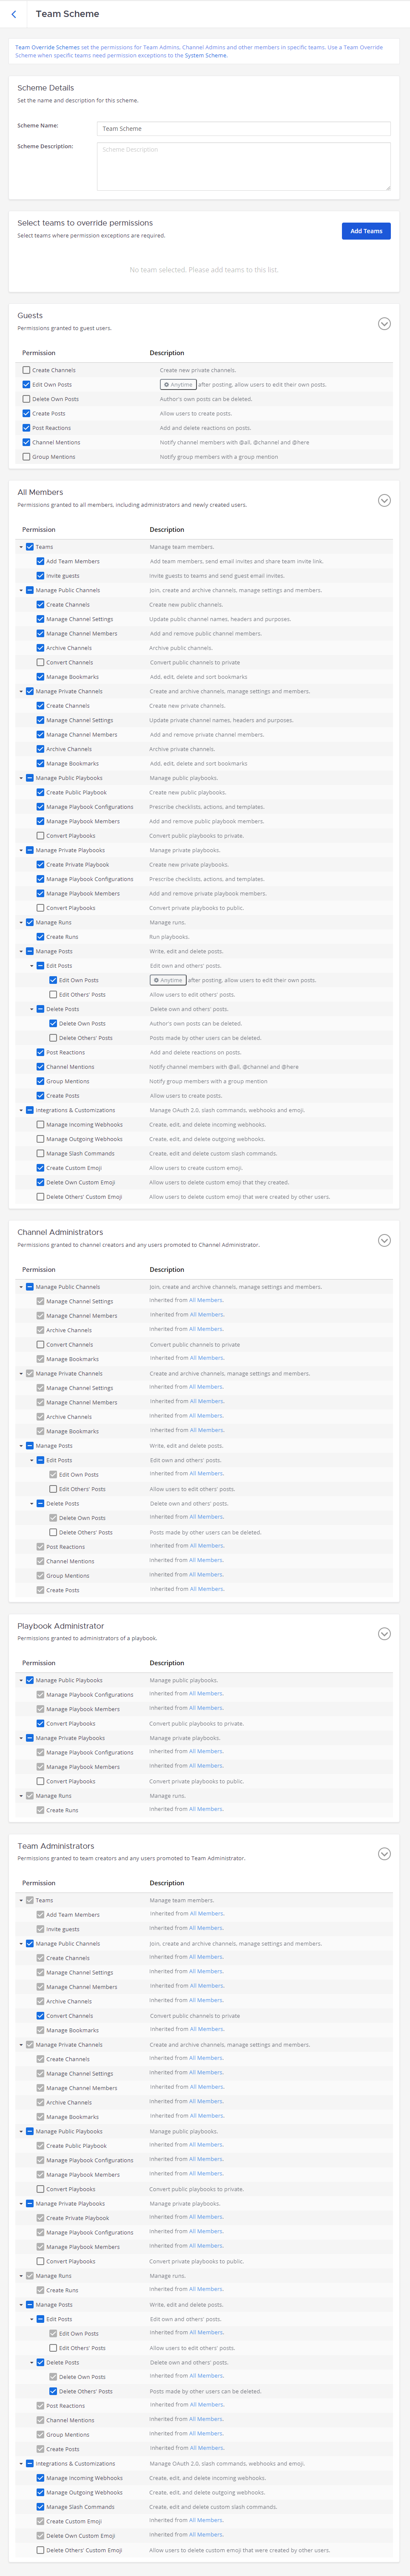
Mattermost 팀이 여러 개인 시스템에서는 각 팀이 저마다 다른 방식으로 운영하고 협업할 수 있습니다. 팀 재정의 스킴을 사용하면 관리자가 각 팀의 필요에 맞게 권한을 조정할 수 있습니다.
이 권한 스킴을 사용할 때는 다음이 적용됩니다.
- 팀 재정의 스킴에서 부여한 권한은 해당 스킴에 배정된 팀에만 적용됩니다.
- 팀 재정의 스킴에 추가된 팀에는 시스템 스킴이 적용되지 않습니다.
- 하나의 팀은 하나의 팀 재정의 스킴에만 속할 수 있습니다.
팀 재정의 스킴 인터페이스는 System Console > User Management > Permissions > Team Override Schemes에서 접근할 수 있습니다.
채널 권한
채널 권한 인터페이스는 System Console > User Management > Channels에서 접근합니다.
고급 접근 제어
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
사용할 수 있는 채널 접근 제어에 대한 자세한 내용은 팀·채널 관리 문서를 참고하세요.
레시피
이 섹션에서는 팀 관리, 채널 관리, 전반적인 권한 설정에서 자주 쓰이는 사용 사례 예시를 제공합니다.
팀 관리
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
같은 팀이나 채널에 있을 때만 서로를 볼 수 있게 하기
예시: 기밀 정보를 다루는 조직이 기밀 프로젝트에 Mattermost 팀을 사용하려고 합니다. 각 프로젝트에서 팀 멤버는 자기 프로젝트 밖의 멤버를 알 수 없어야 하고, @멘션으로도 기밀 프로젝트 외부 인원의 이름이 드러나서는 안 됩니다.
mmctl permissions remove 명령으로 system_user 역할에서 view_member 권한을 회수하세요: mmctl permissions remove system_user view_member.
특정 팀에서 관리자만 멤버를 추가할 수 있게 하기
예시: Team A에서는 시스템 관리자와 팀 관리자만 새 팀 멤버를 추가할 수 있게 하고, 나머지 모든 팀의 기본값으로는 모든 사용자가 새 멤버를 추가하고 초대할 수 있게 합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme(스킴 편집)을 선택합니다.
- All Members > Teams 패널에서 Add Team Members 체크박스를 선택합니다. 이렇게 하면 모든 팀에 적용되는 시스템 기본값이 설정됩니다.
- Save를 선택합니다.
- 뒤로 가기 화살표를 선택해 Permission Schemes 메뉴로 돌아갑니다.
- New Team Override Scheme(새 팀 재정의 스킴)을 선택합니다.
- 스킴의 이름과 설명을 지정합니다. 예를 들어 이름은
Authorized Personnel Only, 설명은Restrict adding team members to eam and System Admins.로 지정합니다. - Add Teams를 선택해 Select teams to override permissions 목록에 Team B를 추가하고, Team B를 찾은 뒤 Add를 선택합니다.
- All Members 패널에서 Add Team Members 체크박스를 해제합니다.
- Team Administrators 패널에서 Add Team Members 체크박스를 선택합니다.
- 스킴의 이름과 설명을 지정합니다. 예를 들어 이름은
- Save를 선택합니다.
- 뒤로 가기 화살표를 선택해 Permission Schemes 메뉴로 돌아갑니다.
공개 채널 및 비공개 채널 관리
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
채널 이름 변경과 편집 권한 제한하기
예시: 시스템 전체 기본값으로, 채널 이름 변경과 헤더·목적 편집을 관리자에게만 허용합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members 패널에서 Manage Public Channels > Manage Channel Settings 체크박스를 해제합니다.
이제 Manage Channel Settings 옵션은 채널 관리자, 팀 관리자, 시스템 관리자만 사용할 수 있습니다.
특정 팀에서 채널을 만들 수 있는 사용자 제한하기
예시: Team C에서는 공개 채널 생성을 관리자로 제한하고, 나머지 모든 팀의 기본값으로는 모두가 공개 채널을 만들 수 있게 합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members 패널의 Manage Public Channels 메뉴에서 Create Channels 체크박스를 선택합니다. 이렇게 하면 모든 팀에서 공개 채널을 만들 수 있도록 시스템 기본값이 설정됩니다.
- Save를 선택합니다.
- 화살표를 선택해 Permission Schemes 인터페이스로 돌아갑니다.
- New Team Override Scheme을 선택합니다.
- 스킴의 이름과 설명을 지정합니다. 예를 들어 이름은
Contractor Scheme, 설명은Restrict public channel creation to Admins only로 지정합니다. - Add Teams를 선택해 Select teams to override permissions 목록에 Team B를 추가하고, Team B를 찾은 뒤 Add를 선택합니다.
- All Members 패널의 Manage Public Channels 섹션에서 Create Channels 체크박스를 해제합니다.
- Team Administrators 패널의 Manage Public Channels 섹션에서 Create Channels 체크박스를 선택합니다.
- 스킴의 이름과 설명을 지정합니다. 예를 들어 이름은
공개 채널을 비공개 채널로 전환
누구나 공개 채널을 비공개 채널로 전환할 수 있게 하기
예시: 전체 멤버, 팀 관리자, 채널 관리자가 공개 채널을 비공개로 전환할 수 있도록 기본 설정을 지정합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members 패널에서 Manage Public Channels > Convert Channels 체크박스를 해제합니다.
이 권한은 게스트 역할을 제외한 모든 역할에 적용됩니다. 전체 멤버에 대해 이 권한을 활성화하지 않은 경우, 필요하다면 팀 관리자와 채널 관리자에게 수동으로 적용해야 합니다.
읽기 전용 채널
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
멤버는 참여할 수 있고 게스트는 읽기와 반응만 할 수 있게 하기
- System Console > User Management > Channels로 이동합니다.
- 구성하려는 채널 이름 옆의 Edit을 선택합니다.
- Create Posts 패널에서 Guests 체크를 해제합니다.
- 필요하다면 Post Reactions 패널에서도 Guests 체크를 해제합니다.
- Save를 선택합니다.
이제 모든 멤버와 게스트가 채널에 접근할 수 있지만, 게스트는 메시지를 읽고 반응만 남길 수 있습니다.
채널 관리자만 게시할 수 있는 공지 채널 만들기
- 새 채널을 만듭니다(공개 또는 비공개).
- System Console > User Management > Channels로 이동합니다.
- 방금 만든 채널 이름 옆의 Edit을 선택합니다(채널을 검색해야 할 수도 있습니다).
- Create Posts 패널에서 Guests와 Members 체크를 해제합니다.
- Post Reactions 패널에서 Guests와 Members 체크를 해제합니다.
- Save를 선택합니다.
이제 모든 멤버와 게스트가 채널에 접근할 수 있지만, 관리자만 게시할 수 있습니다.
메시지 관리
메시지를 삭제할 수 있는 사용자 제한하기
예시: 시스템 전체 기본값으로, 게시물 삭제를 시스템 관리자와 팀 관리자에게만 허용합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members와 Channel Administrators 패널의 Delete Posts 섹션에서 Delete Own Posts와 Delete Others' Posts 체크박스를 해제합니다.
- Channel Administrators와 Team Administrators 패널의 Delete Posts 섹션에서 Delete Own Posts와 Delete Others' Posts 체크박스를 선택합니다.
메시지를 편집할 수 있는 사용자 제한하기
예시: 시스템 전체 기본값으로, 사용자가 게시 후 5분 동안만 자신의 게시물을 편집할 수 있게 합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members, Channel Administrators, Team Administrators 패널의 Manage Posts 섹션에서 Edit Posts 체크박스를 선택합니다.
- 아무 패널에서나 톱니바퀴 버튼을 선택해 전역 시간 제한을
300초로 설정합니다.
게시물 첨부 파일을 편집할 수 있는 사용자 제한하기
Mattermost v11.8부터 시스템 관리자는 Edit Attachments 권한으로 사용자가 게시물을 편집할 때 파일 첨부를 추가하거나 제거할 수 있는지 제어할 수 있습니다.
Edit Attachments 권한은 Edit Own Posts와 별개입니다. 게시물 편집 권한이 있는 사용자는 게시물 텍스트는 수정할 수 있지만, Edit Attachments도 함께 활성화되어 있지 않으면 파일 첨부를 추가하거나 제거할 수 없습니다.
기본적으로 Edit Attachments는 게시물 편집 권한이 있는 사용자에게 부여됩니다.
사용자가 첨부 파일은 변경하지 않고 게시물 텍스트만 편집할 수 있게 하려면 다음과 같이 설정합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- 해당 역할 패널에서 Manage Posts로 이동합니다.
- Edit Own Posts를 활성화합니다.
- Edit Attachments를 비활성화합니다.
- Save를 선택합니다.
게시물을 편집할 때 Post attachments cannot be edited라는 메시지가 표시된다면, 해당 사용자는 그 게시물의 첨부 파일을 추가하거나 제거할 권한이 없는 것입니다.
연동 관리
Mattermost v11.2부터 시스템 콘솔은 연동(웹훅, 슬래시 명령어, OAuth 앱) 관리를 위한 강화된 제어 기능을 제공하며, 여기에는 자신의 연동을 관리하는 권한과 다른 사용자의 연동을 관리하는 권한을 분리하는 기능이 포함됩니다.
웹훅과 슬래시 명령어를 관리할 수 있는 사용자 제한하기
예시: 시스템 전체 기본값으로, 시스템 관리자만 연동을 생성·편집·삭제할 수 있게 합니다.
- System Console > User Management > Permissions로 이동합니다.
- Edit Scheme을 선택합니다.
- All Members와 Team Administrators 패널의 Integrations & Customizations 섹션에서 Manage Incoming Webhooks, Manage Outgoing Webhooks, Manage Slash Commands 체크박스를 해제합니다.
관리 도구
관리자가 권한 시스템을 구성하고 문제를 해결하는 데 사용할 수 있는 API와 mmctl 도구가 여럿 있습니다.
- mmctl permissions reset 명령으로 새로 설치한 환경에서 모든 권한을 기본값으로 되돌립니다.
- GetAllRoles API 엔드포인트로 전체 역할 목록을 가져옵니다.
- mmctl permissions add 명령으로 역할에 권한을 추가합니다.
백엔드 인프라
권한 백엔드를 더 깊이 이해하고자 하는 기술 관리자나 개발자는 권한 백엔드 문서를 참고하세요.
용어집
- Permission(권한): 특정 동작을 실행할 수 있는 능력입니다. 권한은 역할에 부여됩니다.
- Roles(역할): 권한의 집합입니다. 사용자나 그룹이 역할에 배정됩니다.
- Group(그룹): 사용자의 집합으로, 보통 AD/LDAP에서 동기화됩니다. 그룹은 팀, 채널 또는 시스템 전체 맥락에서 역할에 배정됩니다.
- Default Roles(기본 역할): 전체 멤버, 게스트(활성화된 경우), 채널 관리자, 팀 관리자, 시스템 관리자입니다.
- System Scheme(시스템 스킴): 시스템 전체에 적용되는 기본 역할의 집합입니다.
- Team Override Scheme(팀 재정의 스킴): 지정한 팀에만 적용되는 기본 역할의 집합입니다. 팀 재정의 스킴에서 역할에 부여된 권한은 시스템 스킴의 역할을 재정의합니다.
- System-wide(시스템 전체): 사용자가 속한 모든 팀을 포함해 시스템 전체에 적용됩니다.
- Team-wide(팀 전체): 특정 팀에만 적용됩니다.