
도메인 인증
어떤 사용자 관리 환경을 사용하고 계신가요?
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다. 사용자 페이지가 어디에 있는지 확인하면 어떤 사용자 관리 환경을 사용 중인지 알 수 있습니다.
이러한 변경 사항은 아래 지원 문서에 안내되어 있습니다.
중앙 집중식 | 기존 방식 |
|---|---|
Atlassian Administration에서 사용자는 디렉터리에 있습니다. 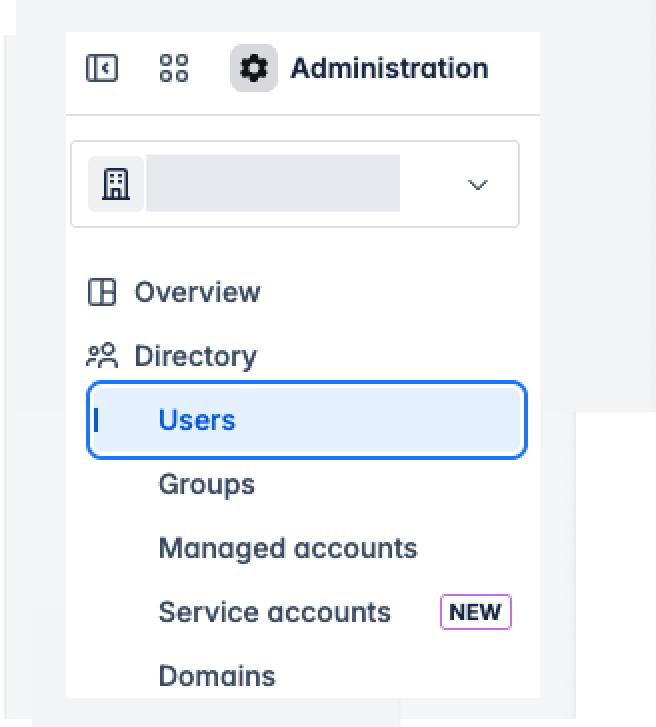 | Atlassian Administration에서 사용자는 앱에서 선택한 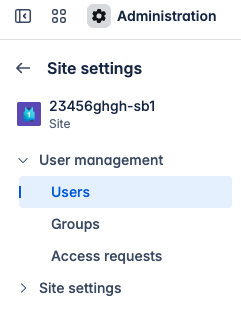 |
누가 할 수 있나요? |
회사 도메인을 인증하면 해당 도메인을 사용하는 모든 사용자 계정을 소유하고 있음을 증명할 수 있습니다. 예를 들어 Atlassian은 atlassian.com 도메인과 @atlassian.com 이메일 주소를 사용하는 계정을 소유하고 있습니다. gmail.com과 같은 공용 도메인은 소유권을 인증할 수 없습니다.
조직에 대해 도메인을 인증하면 다음 두 가지가 이루어집니다.
회사 도메인의 소유권을 인증합니다.
해당 도메인을 사용하는 사용자 계정을 클레임합니다.
이 과정은 Domains API로 자동화할 수 있습니다.
도메인을 인증하면 두 가지 이점이 있습니다.
회사 도메인의 Atlassian 계정을 더 잘 통제할 수 있습니다. 해당 계정은 관리형 계정이 되며, 계정을 편집·삭제·비활성화할 수 있습니다.
관리형 계정에 보안 정책을 적용할 수 있습니다. 2단계 인증으로 로그인하도록 요구하거나, ID 공급자의 정책이 모든 Atlassian 계정에 적용되도록 SAML 싱글 사인온을 설정할 수 있습니다.
관리할 계정을 클레임하면 해당 사용자에게 조직이 계정을 관리한다는 사실을 알립니다.
Atlassian Guard Standard를 구독 중이라면 관리형 계정에 인증 정책과 보안 정책을 적용할 수 있습니다.
도메인 소유권 인증
다음 방법으로 회사 도메인(또는 여러 도메인)의 소유권을 인증할 수 있습니다.
HTTPS — 도메인 웹사이트의 루트 폴더에 HTML 파일을 업로드합니다.
DNS TXT — 도메인 네임 시스템(DNS)에 TXT 레코드를 복사합니다.
Google Workspace 또는 Microsoft Entra ID(이전 명칭 Microsoft Azure AD) — 이러한 ID 공급자를 Atlassian 조직에 연결하면 해당 ID 공급자와 연결된 모든 도메인이 조직에서 자동으로 인증됩니다. ID 공급자에서 사용자와 그룹을 연결하고 동기화하는 방법 알아보기
HTTPS로 인증
HTML 파일을 호스팅하려면 HTTPS와 인증 기관에서 발급한 유효한 SSL 인증서를 사용해야 합니다(자체 서명 인증서는 작동하지 않습니다).
www 도메인으로 한 번(1회)만 리디렉션되는 도메인만 인증할 수 있습니다. 예를 들어 도메인이 example.com이라면, HTML 파일이 https://example.com/atlassian-domain-verification.html 또는 https://www.example.com/atlassian-domain-verification.html에 있어야 도메인을 인증할 수 있습니다.
그 외의 위치에서는 도메인을 인증할 수 없습니다.
인증이 완료된 후에도 보안을 위해 인증 파일을 주기적으로 확인합니다. 도메인에서 파일을 삭제하면 도메인을 계속 소유하고 있는지 확인할 수 없으므로, 도메인의 인증 상태와 SAML 싱글 사인온을 포함한 해당 도메인의 모든 보안 정책이 해제됩니다.
HTTPS로 도메인을 인증하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
HTTPS 탭에서 atlassian-domain-verification.html 파일을 다운로드합니다.
도메인 웹서버의 루트 디렉터리에 HTML 파일을 업로드합니다.
Atlassian 관리 화면의 도메인 페이지로 돌아가 도메인 인증을 클릭합니다.
방법은 HTTPS로 그대로 두고, 도메인 필드에 인증할 도메인을 입력한 다음 도메인 인증을 클릭합니다.
웹서버에서 HTML 파일을 찾으면 도메인이 인증되고 계정 클레임 화면이 열립니다. 다음 섹션에서는 계정 클레임 화면에서 무엇을 해야 하는지 설명합니다.
DNS로 인증
인증이 완료된 후에도 DNS 호스트에 txt 레코드가 있는지 주기적으로 확인합니다. 누군가 txt 레코드를 삭제하거나 잘못된 정보로 수정하면, 일정 기간 안에 txt 레코드를 수정해야 한다는 이메일을 보내드립니다. 수정하지 않으면 도메인의 인증 상태가 해제되고 SAML 싱글 사인온을 포함한 해당 도메인의 모든 보안 정책이 적용되지 않습니다.
DNS로 도메인을 인증하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
DNS 탭에서 txt 레코드를 클립보드에 복사합니다.
DNS 호스트로 이동해 새 레코드를 추가하는 설정 페이지를 찾습니다.
새 레코드 추가 옵션을 선택하고 값 필드(응답 또는 설명으로 표시될 수 있음)에 txt 레코드를 붙여 넣습니다.
DNS 레코드에는 다음 필드가 있을 수 있습니다.
레코드 유형: 'TXT' 입력
이름/호스트/별칭: 기본값(@ 또는 공백) 유지
Time to live(TTL): '86400' 입력
레코드를 저장합니다.
Atlassian Administration의 도메인 페이지로 돌아가 도메인 인증을 클릭합니다.
방법은 TXT 레코드로 그대로 두고, 도메인 필드에 인증할 도메인을 입력한 다음 도메인 인증을 클릭합니다.
DNS 호스트에 따라 도메인 인증과 DNS 변경 사항 적용까지 최대 72시간이 걸릴 수 있으며, 그래서 도메인 표의 도메인은 UNVERIFIED 상태로 표시됩니다. 72시간이 지난 후 인증하려는 도메인 옆의 도메인 인증을 클릭하고 나타나는 대화 상자에서 진행합니다.
도메인을 인증 하고 나면 도메인은 인증된 상태가 되지만 사용자 계정은 아직 클레임 되지 않은 상태입니다. 다음 섹션에서는 계정 클레임 화면에서 무엇을 해야 하는지 설명합니다.
도메인 인증에 문제가 있다면 이 페이지 하단에 일반적인 문제와 질문에 대한 안내를 제공합니다.
두 가지 이상의 방법으로 도메인 인증
회사 도메인의 소유권을 인증할 때는 두 가지 이상의 방법을 사용하는 것이 좋습니다. 서드파티 도구로 계정을 관리하고 인증 정책에 의존하는 경우 특히 중요합니다.
여러 방법으로 도메인을 인증하면 도메인이 인증 해제될 위험이 줄어듭니다. 예를 들어 DNS와 HTTPS 인증 방법을 함께 사용하면 백업이 확보되어 한 가지 인증 방법이 만료되더라도 도메인은 인증 상태를 유지합니다.
추가 방법으로 도메인을 인증하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
인증하려는 도메인을 선택합니다.
인증 방법 추가를 선택합니다.
사용하려는 인증 방법의 탭을 선택합니다.
선택한 방법으로 도메인을 인증하는 안내를 따릅니다.
동일한 인증 방법으로 한 도메인을 두 번 이상 인증할 수는 없습니다. 새 인증 방법을 추가할 때는 사용 가능한 방법만 표시됩니다.
인증 상태
도메인 인증 상태는 시간이 지나면서 바뀔 수 있습니다. 이런 경우 도메인 인증과 관리형 계정을 그대로 유지하려면 문제를 빠르게 해결하는 방법을 알아 두는 것이 중요합니다.
각 상태와 의미는 다음과 같습니다.
상태 | 설명 |
|---|---|
인증됨 |
|
인증되지 않음 |
|
인증됨(토큰 없음) |
|
인증됨(곧 만료됨) |
|
도메인의 계정 클레임이란
도메인 소유권이 확인되면 해당 도메인과 연결된 계정을 관리할 수 있도록 클레임하라는 안내가 표시됩니다.
계정을 클레임할 때 예상보다 많은 사용자가 이미 Atlassian 계정을 가지고 있는 것을 볼 수도 있습니다. 회사의 Atlassian 앱을 사용하지 않는 사용자의 계정이 조직에 표시될 수도 있습니다. 누구나 Atlassian 계정을 만들 수 있기 때문입니다.
도메인의 어떤 계정이 Atlassian 계정을 가지고 있는지 확인하려면, 클레임하기 전에 계정 목록을 내보내 검토할 수 있습니다. 방법은 아래 '클레임하기 전 계정 검토'를 참고하세요.
계정을 클레임하는 방법에는 어떤 것이 있나요?
IT 팀이 한 부서로 중앙 집중화되어 있다면 모든 계정을 쉽게 관리하고 클레임할 수 있습니다. 도메인의 모든 계정을 클레임하는 것을 권장하며, 그러면 다음이 가능합니다.
사용자를 더 효과적으로 관리
사용자에게 보안 설정을 자동으로 적용
기존 계정과 새로 생성되는 계정을 모두 클레임합니다. 클레임할 수 있는 계정만 클레임할 수 있으며, 다른 조직이 아직 클레임하지 않은 계정이 클레임 가능한 계정입니다. SAML Just-in-time으로 계정을 프로비저닝한다면 이 설정을 선택하세요. 새 계정은 기본 인증 정책에 추가됩니다.
IT 팀이 여러 곳에 분산되어 있고 한 부서에 있지 않다면, 도메인의 일부 계정만 클레임해야 할 수 있습니다. 일부 계정만 클레임하기로 선택하면 클레임하려는 계정을 담은 CSV 파일을 직접 업로드합니다.
ID 공급자로 사용자를 조직에 프로비저닝하면 계정이 자동으로 클레임됩니다.
클레임하기 전 계정 검토
도메인의 계정을 클레임하기 전에 검토하세요. 개별 계정과 해당 계정이 접근하는 앱을 확인하려면 도메인 계정의 CSV 파일을 내보내세요.
계정 CSV 파일을 내보내려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 계정 클레임을 선택합니다.
사용자 내보내기를 선택합니다.
CSV 파일 링크가 담긴 이메일을 받게 됩니다.
계정 수가 많으면 CSV 파일이 이메일로 도착하기까지 몇 분 걸릴 수 있습니다. 이메일의 고유 다운로드 링크는 24시간 후 만료됩니다. 다른 조직 관리자도 이 링크로 파일을 다운로드할 수 있습니다.
계정 클레임
인증된 도메인의 계정을 전부 또는 일부만 클레임할 수 있습니다. 모든 계정 클레임을 선택하면 인증된 도메인의 계정을 자동으로 클레임합니다. 일부 계정을 선택하면 인증된 도메인의 계정 중 일부를 직접 클레임하는 시점을 사용자가 정합니다.
모든 계정을 클레임하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 계정 클레임을 선택합니다.
계정 클레임을 선택합니다.
계정 클레임이 끝나면 이메일을 받게 됩니다. 계정이 많으면 시간이 걸릴 수 있습니다.
일부 계정을 클레임하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 계정 클레임을 선택합니다.
도메인의 CSV 파일에 추가한 계정 클레임을 선택합니다.
클레임하려는 이메일 계정을 한 열로 담은 CSV 파일을 업로드합니다.
CSV 파일 하나에 최대 10,000개의 이메일 주소를 추가할 수 있습니다.
파일은 5MB를 넘을 수 없습니다.
계정 클레임이 끝나면 이메일을 받게 됩니다. 계정이 많으면 시간이 걸릴 수 있습니다.
ID 공급자에서 동기화된 계정 클레임
ID 공급자에서 사용자를 동기화하면 계정이 자동으로 클레임됩니다.
소유한 도메인, 즉 인증된 도메인의 계정만 클레임할 수 있습니다. 소유하지 않은 도메인, 즉 인증되지 않은 도메인의 계정은 클레임할 수 없습니다.
인증된 도메인의 계정은 수동 또는 자동으로 클레임할 수 있습니다. 일부 계정만 클레임하려는 경우 수동으로 클레임하면 됩니다.
ID 공급자에서 계정을 클레임하려면 해당 계정의 도메인을 인증해야 합니다. 인증된 도메인을 IdP에 연결하기 전에 해당 도메인의 클레임 설정이 구성되어 있는지 확인하세요. IdP 선택 드롭다운에 도메인이 표시되지 않는다면 클레임 설정이 활성화되어 있는지 확인하세요.
도메인당 SAML ID 공급자는 하나만 둘 수 있습니다. 한 IdP에서 다른 IdP로 마이그레이션하려면 단계적 마이그레이션을 계획하고 각 IdP별로 별도의 디렉터리를 만드는 것을 고려하세요.
다른 Atlassian 조직이 클레임한 계정
계정을 관리하거나 초대하거나 다시 활성화하려면 조직이 해당 계정을 클레임해야 합니다. 이것이 불가능하다면 계정이 비활성화되었거나 다른 조직이 클레임했기 때문일 수 있습니다.
현재 조직 관리자에게 연락해 클레임 해제를 요청하면 문제를 해결할 수 있습니다. 필요하다면 Atlassian 지원팀이 해당 조직을 확인하는 데 도움을 줄 수 있습니다. 그 후 계정을 클레임하고 활성화할 수 있습니다.
도메인의 DNS 레코드를 관리하고 있다면 DNS에서 Atlassian 인증 토큰을 제거할 수 있습니다. 토큰이 제거되면 30일 후 클레임이 자동으로 해제됩니다.
계정 클레임 설정
도메인의 계정을 클레임할 때 사용할 수 있는 설정입니다.
계정 클레임 설정 | 설명 |
|---|---|
계정 클레임 | 인증된 도메인의 사용자 계정을 전부 또는 일부 클레임합니다. |
클레임 설정 변경-자동 | 이 도메인의 새 계정을 자동으로 클레임합니다. SAML Just-in-time으로 계정을 프로비저닝한다면 이 설정을 선택하세요. |
클레임 설정 변경-수동 | 이 도메인의 일부 계정을 수동으로 클레임하도록 정합니다. CSV 파일에 추가한 계정을 클레임합니다. |
계정 클레임 해제 | 계정 클레임을 해제하면 더 이상 해당 계정을 관리하지 않습니다. 인증 정책에서도 해당 계정이 제거됩니다. 사용자는 앱 접근 권한을 잃지 않습니다. |
도메인 제거 | 인증된 도메인 목록에서 도메인을 제거하면 해당 도메인의 사용자를 더 이상 관리하지 않습니다. 이 사용자들은 더 이상 관리형 계정이 아니며 인증 정책에도 표시되지 않습니다. |
클레임 가능 | 아직 클레임되지 않아 모든 조직 관리자가 클레임할 수 있는 계정입니다. |
클레임 설정 변경
새 계정은 자동 또는 수동, 두 가지 방식으로 클레임할 수 있습니다.
새 계정 자동 클레임
계정을 수동으로 클레임하다가 자동 클레임으로 바꾸려는 경우입니다.
새 계정만 자동으로 클레임됩니다. 새 계정이란 수동에서 자동으로 변경한 이후에 프로비저닝하는 계정을 말합니다. 이 변경 전에 수동으로 클레임한 계정은 자동으로 클레임되지 않습니다.
새 계정은 기본 인증 정책에 추가됩니다.
새 계정을 자동으로 클레임하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 클레임 설정 변경을 선택합니다.
새 계정 자동 클레임을 선택합니다.
일부 새 계정 수동 클레임
새 계정을 자동으로 클레임하다가 수동으로 클레임하도록 바꾸면, 계정이 생성될 때 새 계정을 더 이상 클레임하지 않습니다.
새 계정을 수동으로 클레임하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 클레임 설정 변경을 선택합니다.
새 계정 수동 클레임을 선택합니다.
다음에 계정을 수동으로 클레임할 때는 클레임하려는 이메일 계정을 한 열로 담은 CSV 파일을 업로드합니다.
CSV 파일 하나에 최대 10,000개의 이메일 주소를 추가할 수 있습니다.
파일은 5MB를 넘을 수 없습니다.
계정 클레임 해제
계정 클레임을 해제하면 더 이상 해당 계정을 관리하지 않으며 인증 정책에서도 해당 계정이 제거됩니다. 이 계정들이 더 이상 관리형 계정이 아니더라도 사용자는 앱 접근 권한을 그대로 유지합니다.
계정 클레임을 해제하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인의 계정 클레임 해제를 선택합니다.
클레임을 해제하려는 이메일 계정을 한 열로 담은 CSV 파일을 업로드합니다.
CSV 파일 하나에 최대 10,000개의 이메일 주소를 추가할 수 있습니다.
파일은 5MB를 넘을 수 없습니다.
계정 클레임을 해제하면 조직이 더 이상 계정을 관리하지 않는다는 사실을 사용자 프로필에서 알립니다.
필요하다면 계정을 다시 클레임할 수 있습니다.
클레임된 사용자 계정에 알림
계정을 클레임하거나 클레임을 해제하면, 조직이 계정을 관리하거나 더 이상 관리하지 않는다는 사실을 앱 내 알림으로 해당 사용자에게 알립니다. 계정 설정에서도 안내합니다.
도메인 이름 변경
회사 웹사이트 주소와 해당 도메인에 연결된 이메일을 변경해야 한다면 이름을 바꾸고 싶을 수 있습니다. 도메인을 변경하는 일반적인 이유는 다음과 같습니다.
회사가 다른 회사를 인수한 경우
회사가 리브랜딩하는 경우
회사가 다른 회사에 매각된 경우
도메인 이름과 이메일 주소를 변경할 때 어떤 경로를 택할지는 몇 가지 요인에 따라 결정됩니다.
Atlassian에 사용자를 프로비저닝하는 방식: SCIM(System for Cross-Domain Identity Management)을 사용하는 ID 공급자를 통하는지, 사용자를 직접 초대하는지
사용자가 SAML 싱글 사인온으로 로그인하는 방식
도메인 변경을 동일한 Atlassian 조직에서 할지, 새 조직에서 할지, 다른 조직에서 할지
도메인 이름을 변경하면 사용자 이메일 주소의 도메인 이름도 함께 바뀝니다. 예를 들어 abc@domain.com이 abc@newdomain.com이 됩니다. 기존 Atlassian 계정의 도메인을 변경하면 동일한 계정 기록을 유지할 수 있습니다.
도메인 변경 절차
원활하게 전환하려면 해당하는 설정에 맞는 안내를 따르세요. 그러면 다음과 같은 문제를 피할 수 있습니다.
admin.atlassian.com의 관리자 제어 권한 상실
사용자가 '기존' 도메인과 계정의 이력 데이터에 접근하지 못하게 되는 문제
사용자가 SAML 싱글 사인온으로 로그인하지 못하는 문제
사용자가 새 도메인 이름의 계정에 접근하기까지 14일을 기다려야 하는 문제
도메인 변경 및 이전 절차
사용자를 관리하는 방식에 따라 따라야 할 절차가 달라집니다. 두 가지 경로 중에서 선택할 수 있습니다. 사용자를 프로비저닝하는 방식에 맞는 것을 선택하세요.
사용자를 Atlassian에 직접 초대
SCIM을 통해 Atlassian에 사용자를 자동 프로비저닝
사용자를 직접 초대하는 경우 도메인 변경 또는 이전
도메인 이름과 이메일 계정을 변경하려면 기존 도메인과 새 도메인을 모두 인증하고 동일한 Atlassian 조직에서 두 도메인의 계정을 클레임해야 합니다.
도메인 이름을 변경하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
새 도메인을 인증하고 해당 이메일 계정을 클레임합니다.
기존 도메인이 여전히 인증되어 있는지 확인하고 해당 이메일 계정을 클레임합니다.
관리형 계정의 이메일 주소를 업데이트하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 사용자를 선택합니다.
계정 유형 필터를 사용해 관리형 계정을 선택합니다.
이메일 주소를 업데이트할 계정을 선택합니다.
세부 정보 편집을 선택합니다.
이메일 주소 필드에 새 이메일 주소를 입력합니다.
저장을 선택합니다.
이메일의 도메인 이름 변경을 자동화하려면 REST API set email을 사용하세요.
도메인과 이메일 계정을 새 조직으로 이전
기존 조직에서 새 조직으로 도메인을 이전하고 싶을 수 있습니다. 이 경우 다운타임을 예약해야 합니다. 도메인을 이전하면 기존 조직의 동일한 계정에는 Atlassian Guard Standard보안 기능이 적용되지 않습니다.
도메인을 새 조직으로 이전하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
기존 조직에서 새 도메인을 제거합니다.
새 조직에서 새 도메인을 인증하고 해당 이메일 계정을 클레임합니다.
SCIM으로 사용자를 프로비저닝하는 경우 도메인 변경 또는 이전
도메인 이름과 이메일 계정을 변경하려면 기존 도메인과 새 도메인을 모두 인증하고 동일한 Atlassian 조직에서 두 도메인의 계정을 클레임해야 합니다.
도메인 이름을 변경하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
이메일 계정이 이전될 새 도메인을 인증합니다.
기존 도메인을 인증하고 해당 이메일 계정을 클레임했는지 확인합니다.
기존 이메일 계정이 ID 공급자에 있는지 확인합니다.
ID 공급자에서 Atlassian으로 기존 계정을 동기화합니다.
동기화 후, 기존 계정의 이력을 유지하려면 ID 공급자에서 이메일을 새 도메인으로 변경합니다.
도메인과 이메일 계정을 새 조직으로 이전
기존 조직에서 새 조직으로 도메인을 이전하고 싶을 수 있습니다. 이 경우 다운타임을 예약해야 합니다. 도메인을 이전하면 기존 조직의 관리형 계정은Atlassian Guard Standard 보안 기능을 유지하지 못합니다.
도메인을 이전하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
기존 조직에서 새 도메인을 제거합니다.
새 조직에서 이전하려는 도메인을 인증하고 계정을 클레임합니다.
새 도메인의 모든 이메일 계정이 ID 공급자에 있는지 확인합니다.
ID 공급자를 새 조직에 연결합니다.
ID 공급자에서 Atlassian으로 이메일 계정을 동기화합니다.
SAML SSO를 사용하는 도메인 이전
사용자가 SAML로 로그인하려면 새 조직의 새 도메인에서 SAML SSO를 활성화하는 추가 단계가 필요합니다. 기존 도메인의 모든 사용자에 대한 SAML ID를 제거하려면 Atlassian 지원팀에 문의하는 것을 권장합니다.
인증된 도메인 제거
다시 말해 이 사용자들은 더 이상 관리형 계정이 아닙니다. 또한 인증 정책의 적용도 받지 않습니다.
제거하는 도메인이 ID 공급자와 연결되어 있다면 ID 공급자 디렉터리에서도 해당 도메인이 제거됩니다.
인증된 도메인을 제거하려면 다음과 같이 합니다.
Atlassian Administration으로 이동합니다. 조직이 여러 개라면 원하는 조직을 선택합니다.
디렉터리를 선택한 다음 도메인을 선택합니다.
도메인 표에서 해당 도메인 옆의 도메인 제거, 를 선택하고 제거할 것인지 확인합니다.
도메인을 제거하면 조직이 더 이상 계정을 관리하지 않는다는 사실을 사용자에게 알립니다.
인증된 도메인 유지 관리
이 섹션에서는 도메인을 인증할 때 발생할 수 있는 문제를 다룹니다.
도메인이나 하위 도메인이 여러 개인 경우
한 조직에서 여러 도메인과 하위 도메인을 인증할 수 있습니다. 클레임하려는 각 도메인에 대해 이 페이지의 단계를 반복하기만 하면 됩니다. us.acme.com이나 eu.acme.com 같은 하위 도메인은 자동으로 인증되지 않으므로 각 하위 도메인도 직접 인증해야 합니다.
다른 조직이 이미 도메인을 인증한 경우
클레임 설정을 지정하려 할 때 다른 곳에서 이미 도메인을 인증했다면 경고 메시지가 표시됩니다. 이 경우 회사의 누군가가 다른 조직에서 도메인을 인증했을 수 있습니다. 수동 클레임을 선택하는 것을 권장합니다. 자동으로 클레임하고 싶거나 확실하지 않다면 지원팀에 문의하세요.
CMS가 웹사이트를 관리하는 경우
웹사이트의 루트 폴더에 파일을 직접 추가하지 못할 수 있습니다. 이럴 때는 다운로드한 파일에서 인증 토큰을 복사해, 같은 위치(https://example.com/atlassian-domain-verification.html)의 256kB 미만인 기존 페이지에 게시하는 방법을 쓸 수 있습니다. 이렇게 하면 도메인 인증에 성공할 수 있습니다.
Google Workspace를 사용하는 경우
사용자가 Google로 인증합니다. Google과의 통합 과정에서 도메인을 인증하기 때문에 사이트에서 도메인을 인증할 수 없습니다. 도메인을 인증하려면 G Suite 통합을 해제해야 합니다.
다른 도메인의 사용자가 Google Workspace를 통해 연결되어 있지 않다면, 그 도메인은 인증하고 해당 도메인에 Atlassian Guard Standard 보안 정책을 구독할 수 있습니다.
소유하지 않은 도메인을 인증하려는 경우
Atlassian 사용자의 개인정보와 보안을 보호하기 위해, 소유하지 않은 도메인은 인증할 수 없습니다.
이러한 사용자에게 Atlassian Guard Standard 보안 정책을 적용하려면, 인증할 수 있는 도메인으로 이메일 주소를 변경하도록 요청하거나, 해당 도메인의 이메일 주소로 Atlassian 계정을 만들도록 초대하세요.