
호스트 구성
개요
Zabbix 프론트엔드에서 호스트를 구성하려면 다음을 수행합니다:
- 이동: Data collection > Hosts 또는 Monitoring > Hosts
- 화면 우측 상단의 Create host를 클릭합니다 (또는 기존 호스트를 편집하려면 호스트 이름을 클릭)
- 양식에 호스트의 매개변수를 입력합니다
기존 호스트의 구성 양식에서 Clone 버튼을 사용해 새 호스트를 생성할 수도 있습니다. 이 호스트는 연결된 템플릿, 해당 템플릿에서 상속받은 엔티티(아이템, 트리거 등)뿐 아니라 기존 호스트에 직접 연결된 엔티티를 포함해 기존 호스트의 모든 속성을 그대로 갖게 됩니다.
호스트가 복제되면 모든 템플릿 엔티티는 템플릿에 원래 정의된 상태 그대로 유지된다는 점에 유의하세요. 기존 호스트 수준에서 이루어진 엔티티 변경 사항(예: 변경된 아이템 주기, 수정된 정규식, 또는 낮은 수준 디스커버리 규칙에 추가된 프로토타입 등)은 새 호스트에 복제되지 않으며, 대신 템플릿에 있는 그대로 적용됩니다.
또는 Host Wizard를 사용해 안내에 따라 단계별 인터페이스로 호스트를 구성할 수도 있습니다.
구성
Host 탭에는 일반 호스트 속성이 포함되어 있습니다:
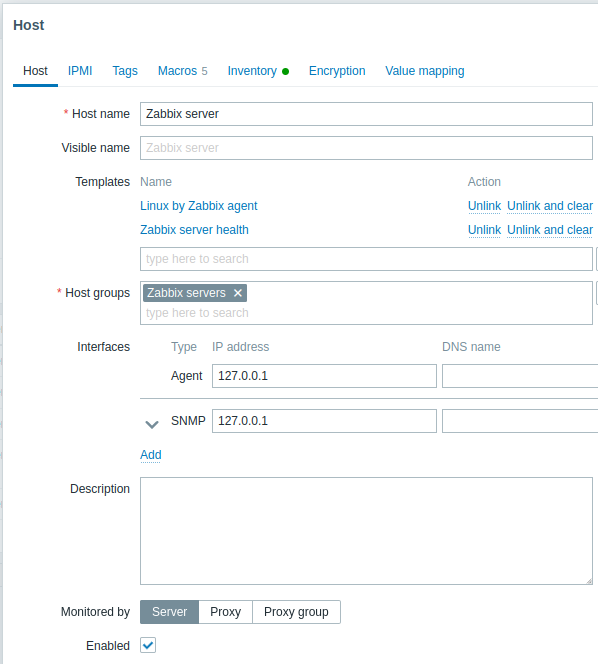
필수 입력 항목은 모두 빨간색 별표로 표시되어 있습니다.
| 매개변수 | < | 설명 |
|---|---|---|
| Host name | < | 고유한 호스트 이름을 입력합니다. 영숫자, 공백, 점, 대시, 밑줄을 사용할 수 있습니다. 다만 앞뒤 공백은 허용되지 않습니다. 참고: 구성 중인 호스트에서 Zabbix agent가 실행 중인 경우, agent 구성 파일의 Hostname 매개변수 값은 여기서 입력한 호스트 이름과 동일해야 합니다. 이 매개변수의 이름은 액티브 체크 처리에 필요합니다. |
| Visible name | < | 호스트의 고유한 표시 이름을 입력합니다. 이 이름을 설정하면 기술적인 호스트 이름 대신 목록, 맵 등에 이 이름이 표시됩니다. 이 속성은 UTF-8을 지원합니다. |
| Templates | < | 호스트에 템플릿을 연결합니다. 모든 엔티티(아이템, 트리거 등)는 템플릿으로부터 상속됩니다. 새 템플릿을 연결하려면 텍스트 입력란에 템플릿 이름을 입력하기 시작하세요. 일치하는 템플릿 목록이 나타나면 스크롤해서 선택합니다. 또는 필드 옆의 Select를 클릭해 팝업 창의 목록에서 템플릿을 선택할 수도 있습니다. 선택한 모든 템플릿은 호스트 구성 양식이 저장되거나 업데이트될 때 호스트에 연결됩니다. 템플릿 연결을 해제하려면 Linked templates 블록에 있는 두 옵션 중 하나를 사용하세요: Unlink - 템플릿 연결을 해제하되 해당 엔티티(아이템, 트리거 등)는 유지합니다; Unlink and clear - 템플릿 연결을 해제하고 해당 엔티티(아이템, 트리거 등)를 모두 제거합니다. 표시된 템플릿 이름은 클릭 가능한 링크이며 템플릿 구성 양식으로 이동합니다. |
| Host groups | < | 호스트가 속할 호스트 그룹을 선택합니다. 호스트는 최소 하나의 호스트 그룹에 속해야 합니다. 존재하지 않는 그룹 이름을 추가하면 새 그룹이 생성되어 호스트에 연결됩니다. |
| Interfaces | < | 호스트는 여러 인터페이스 유형을 지원합니다: Agent, SNMP, JMX, IPMI. 기본적으로는 정의된 인터페이스가 없습니다. 새 인터페이스를 추가하려면 Interfaces 블록에서 Add를 클릭하고 인터페이스 유형을 선택한 후 IP/DNS, Connect to, Port 정보를 입력하세요. 참고: 어떤 아이템에서든 사용 중인 인터페이스는 제거할 수 없으며 해당 인터페이스의 Remove 링크는 비활성화됩니다. SNMP 인터페이스의 "IP" 또는 "DNS"는 SNMP 트랩에도 사용됩니다. 매칭 시에는 호스트 인터페이스에서 선택된 "IP" 또는 "DNS"만 사용됩니다. SNMP 인터페이스(v1, v2, v3) 구성에 대한 추가 세부 정보는 SNMP 모니터링 구성을 참조하세요. |
| IP address | 호스트 IP 주소 (선택 사항). | |
| ^ | DNS name | 호스트 DNS 이름 (선택 사항). |
| ^ | Connect to | 해당 버튼을 클릭하면 Zabbix server가 agent로부터 데이터를 가져올 때 무엇을 사용할지 지정합니다: IP - 호스트 IP 주소로 연결 (권장) DNS - 호스트 DNS 이름으로 연결 |
| ^ | Port | TCP/UDP 포트 번호. 기본값은 Zabbix agent는 10050, SNMP agent는 161, JMX는 12345, IPMI는 623입니다. |
| ^ | Default | 기본 인터페이스로 설정하려면 라디오 버튼을 체크하세요. |
| Description | < | 호스트 설명을 입력합니다. |
| Monitored by | < | 호스트를 모니터링하는 주체를 선택합니다: Server - Zabbix server가 호스트를 모니터링합니다; Proxy - 독립형 프록시가 호스트를 모니터링합니다; Proxy group - 프록시 그룹이 호스트를 모니터링합니다. |
| Proxy | < | 할당된 프록시 이름이 표시됩니다(Zabbix server가 선택한 프록시 그룹에서 프록시를 할당한 경우에만 해당). 이 필드는 호스트가 프록시 그룹에 의해 모니터링되는 경우에만 표시됩니다. |
| Enabled | < | 체크박스를 선택하면 호스트가 활성화되어 모니터링할 준비가 됩니다. 체크박스를 해제하면 호스트가 비활성화되어 모니터링되지 않습니다: Zabbix server/proxy가 시작하는 패시브 데이터 요청의 경우(예: Zabbix agent, SNMP agent, simple checks), 구성 동기화 이후에 모니터링이 비활성화됩니다. 호스트에 연결된 트리거와 액션 역시 구성이 다시 로드된 후에만 비활성화됩니다. Zabbix agent 액티브 체크의 경우, Zabbix agent가 호스트가 비활성화되었다는 정보를 수신하는 시점(약 5초 이내)에 모니터링이 중단됩니다. 이 짧은 간격 동안 호스트는 액티브 체크를 위한 데이터를 로컬에서 계속 수집해 server/proxy로 전송하려 시도하지만, 호스트가 Disabled로 표시되어 있으므로 server/proxy는 해당 데이터를 거부합니다. 호스트를 비활성화하면 해당 호스트의 아이템은 즉시 히스토리 캐시에서 제거됩니다(로그용으로 보관되는 마지막 값은 예외). |
IPMI 탭에는 IPMI 관리 속성이 포함되어 있습니다.
| 매개변수 | 설명 |
|---|---|
| Authentication algorithm | 인증 알고리즘을 선택합니다. |
| Privilege level | 권한 수준을 선택합니다. |
| Username | 인증에 사용할 사용자 이름입니다. 사용자 매크로를 사용할 수 있습니다. |
| Password | 인증에 사용할 비밀번호입니다. 사용자 매크로를 사용할 수 있습니다. |
Tags 탭에서는 호스트 수준의 태그를 정의할 수 있습니다. 이 호스트의 모든 문제는 여기서 입력한 값으로 태그가 지정됩니다.
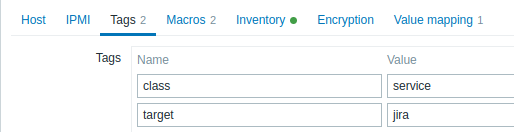
사용자 매크로, {INVENTORY.*} 매크로, {HOST.HOST}, {HOST.NAME}, {HOST.CONN}, {HOST.DNS}, {HOST.IP}, {HOST.PORT}, {HOST.ID} 매크로는 태그에서 지원됩니다.
Macros 탭에서는 이름-값 쌍 형태로 호스트 수준의 사용자 매크로를 정의할 수 있습니다. 매크로 값은 일반 텍스트, 비밀 텍스트 또는 Vault 시크릿으로 유지할 수 있다는 점에 유의하세요. 설명 추가도 지원됩니다.
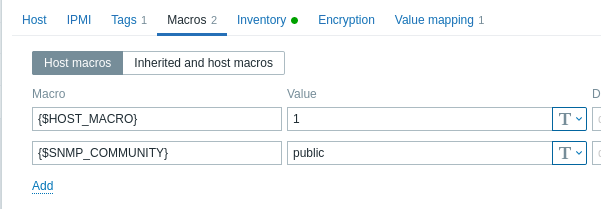
Inherited and host macros 옵션을 선택하면 템플릿 수준 및 전역 사용자 매크로도 여기서 확인할 수 있습니다. 이 화면에서는 호스트에 정의된 모든 사용자 매크로가 해석된 값과 출처와 함께 표시됩니다.
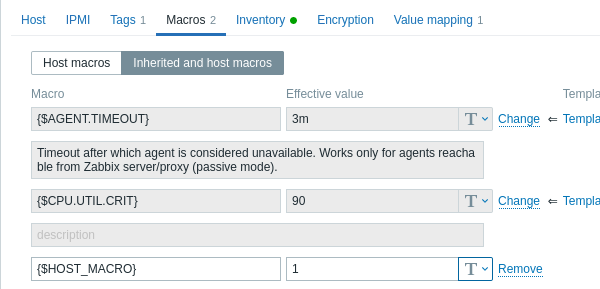
편의를 위해 해당 템플릿 및 전역 매크로 구성으로 이동하는 링크가 제공됩니다. 또한 호스트 수준에서 템플릿/전역 매크로를 편집하여 효과적으로 호스트에 해당 매크로의 사본을 만드는 것도 가능합니다.
Inventory 탭에서는 호스트의 인벤토리 정보를 수동으로 입력할 수 있습니다. 이 호스트에 대해 Automatic 인벤토리 채우기를 활성화하거나 인벤토리 채우기를 비활성화하도록 선택할 수도 있습니다.
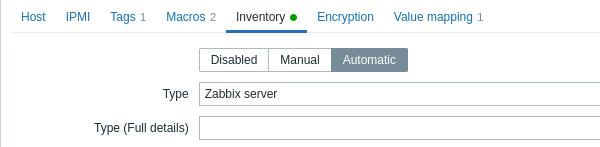
인벤토리가 활성화되어 있으면(수동 또는 자동), 탭 이름과 함께 녹색 점이 표시됩니다.
암호화
Encryption 탭에서는 호스트와의 암호화된 연결을 요구하도록 설정할 수 있습니다.
| 매개변수 | 설명 |
|---|---|
| Connections to host | Zabbix server 또는 proxy가 호스트의 Zabbix agent에 연결하는 방식: 암호화 없음(기본값), PSK(사전 공유 키) 사용 또는 인증서 사용. |
| Connections from host | 호스트로부터 허용되는 연결 유형을 선택합니다(즉, Zabbix agent 및 Zabbix sender로부터). 여러 연결 유형을 동시에 선택할 수 있습니다(테스트나 다른 연결 유형으로 전환할 때 유용). 기본값은 "No encryption"입니다. |
| Issuer | 허용되는 인증서 발급자입니다. 인증서는 먼저 CA(인증 기관)로 검증됩니다. 유효하고 CA에 의해 서명된 경우, Issuer 필드를 사용해 허용되는 CA를 추가로 제한할 수 있습니다. 이 필드는 Zabbix 설치가 여러 CA의 인증서를 사용하는 경우에 사용하도록 설계되었습니다. 이 필드가 비어 있으면 모든 CA가 허용됩니다. |
| Subject | 허용되는 인증서 주체입니다. 인증서는 먼저 CA로 검증됩니다. 유효하고 CA에 의해 서명된 경우, Subject 필드를 사용해 단일 Subject 문자열 값만 허용하도록 할 수 있습니다. 이 필드가 비어 있으면 구성된 CA에 의해 서명된 모든 유효한 인증서가 허용됩니다. |
| PSK identity | 사전 공유 키 식별 문자열입니다. PSK identity에는 민감한 정보를 넣지 마세요. 이는 수신자에게 사용할 PSK를 알리기 위해 네트워크를 통해 암호화되지 않은 상태로 전송됩니다. |
| PSK | 사전 공유 키(16진수 문자열). 최대 길이: Zabbix가 GnuTLS 또는 OpenSSL 라이브러리를 사용하는 경우 512자리 16진수(256바이트 PSK), mbed TLS(PolarSSL) 라이브러리를 사용하는 경우 64자리 16진수(32바이트 PSK). 예: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
값 매핑
Value mapping 탭에서는 값 매핑에서 아이템 데이터를 사람이 보기 편한 형태로 표현하도록 구성할 수 있습니다.