
HTTP
개요
HTTP 또는 웹 서버 기반 인증 (예: BasicAuthentication, NTLM/Kerberos)을 사용하여 사용자 이름과 비밀번호를 확인할 수 있습니다. 단, 사용자는 Zabbix에도 존재해야 하지만 해당 사용자의 Zabbix 비밀번호는 사용되지 않습니다.
주의하십시오! 웹 서버 인증을 활성화하기 전에 인증이 구성되어 있고 올바르게 작동하는지 확인하십시오.
프런트엔드에서 HTTP 인증은 HTTP 설정 탭의 해당 옵션을 구성하여 사용자 > 인증 섹션에서 비활성화할 수 있습니다. HTTP 인증이 비활성화되면 HTTP 인증 옵션이 있는 탭이 프런트엔드에 표시되지 않습니다. 프런트엔드를 다시 설치하면(setup.php 실행) HTTP 인증 구성을 포함한 인증 설정이 초기화된다는 점에 유의하십시오.
구성
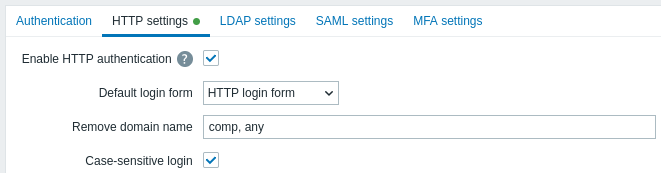
구성 매개변수:
| 매개변수 | 설명 |
|---|---|
| HTTP 인증 활성화 | HTTP 인증을 활성화하려면 체크박스를 선택합니다.  위에 마우스 포인터를 올리면 웹 서버 인증을 사용하는 경우 모든 사용자(프런트엔드 액세스가 LDAP/내부로 설정된 사용자 포함)가 Zabbix가 아닌 웹 서버를 통해 인증된다는 경고가 도움말 상자에 표시됩니다. |
| 기본 로그인 양식 | 인증되지 않은 사용자를 다음 중 어디로 이동시킬지 지정합니다. Zabbix 로그인 양식 - 표준 Zabbix 로그인 페이지. HTTP 로그인 양식 - HTTP 로그인 페이지. 웹 서버 기반 인증은 index_http.php 페이지에만 활성화하는 것이 좋습니다. 기본 로그인 양식이 'HTTP 로그인 페이지'로 설정된 경우 웹 서버 인증 모듈이 $_SERVER 변수에 유효한 사용자 로그인 정보를 설정하면 사용자가 자동으로 로그인됩니다.지원되는 $_SERVER 키는 PHP_AUTH_USER, REMOTE_USER, AUTH_USER입니다. |
| 도메인 이름 제거 | 사용자 이름에서 제거할 도메인 이름을 쉼표로 구분한 목록입니다. 예: comp,any - 사용자 이름이 'Admin@any', 'comp\Admin'이면 'Admin'으로 로그인됩니다. 사용자 이름이 'notacompany\Admin'이면 로그인이 거부됩니다. |
| 대소문자 구분 로그인 | 사용자 이름의 대소문자를 구분하지 않고 로그인하려면 체크박스 선택을 해제합니다(기본적으로 활성화됨). 대소문자 구분 로그인을 비활성화하면, 예를 들어 Zabbix 사용자가 "Admin" 또는 "ADMIN"인 경우에도 "admin"으로 로그인할 수 있습니다. 대소문자 구분 로그인이 비활성화되어 있고 비슷한 사용자 이름을 가진 Zabbix 사용자가 여러 명이면(예: Admin 및 admin), 해당 사용자의 로그인은 항상 다음 오류 메시지와 함께 거부됩니다. "인증 실패: 제공된 자격 증명이 고유하지 않습니다." |
HTTP 자격 증명으로 로그인할 수 없어(HTTP 로그인 양식이 기본값으로 설정된 경우)
401 오류가 발생하는 내부 사용자의 경우 기본 인증 지시문에
ErrorDocument 401 /index.php?form=default 줄을 추가하면
일반 Zabbix 로그인 양식으로 리디렉션할 수 있습니다.