
통합 보안 운영
분절된 보안 운영은 공격자가 파고드는 사각지대를 만듭니다. 보안 생태계 전체를 실시간으로 연결하는 통합 협업 환경을 구축하세요.
오늘날 빠르게 변화하는 위협 환경에서 단절된 워크플로, 고립된 팀, 서로 맞물리지 않는 도구는 조직 방어에 지연과 사각지대를 만듭니다. 위협이 지정학·사이버·공급망 영역으로 확산되는 만큼, 보안 운영도 모니터링, 시뮬레이션, 대응, 인텔리전스를 하나의 연속적이고 유기적인 체계로 묶어 더욱 통합되어야 합니다.
Mattermost는 실시간 협조, 임무 특화 도구, 민감 정보 통신을 지원하도록 설계된 안전하고 확장 가능한 통합 보안 운영 플랫폼입니다. 자체 호스팅 Kubernetes 인스턴스, 로컬 데이터 센터의 Linux 서버, 주권형 호스팅 환경 등 어떤 형태로 배포하든, Mattermost는 보안 팀이 완전한 운영 통제권을 유지하면서 탐지, 의사 결정, 협동 대응을 가속할 수 있게 합니다. 상용, 정부, 규제 산업 전반의 보안 중시 팀을 위해 만들어진 Mattermost는 통합 사고 대응 워크플로와 엔터프라이즈급 접근 제어를 지원합니다.
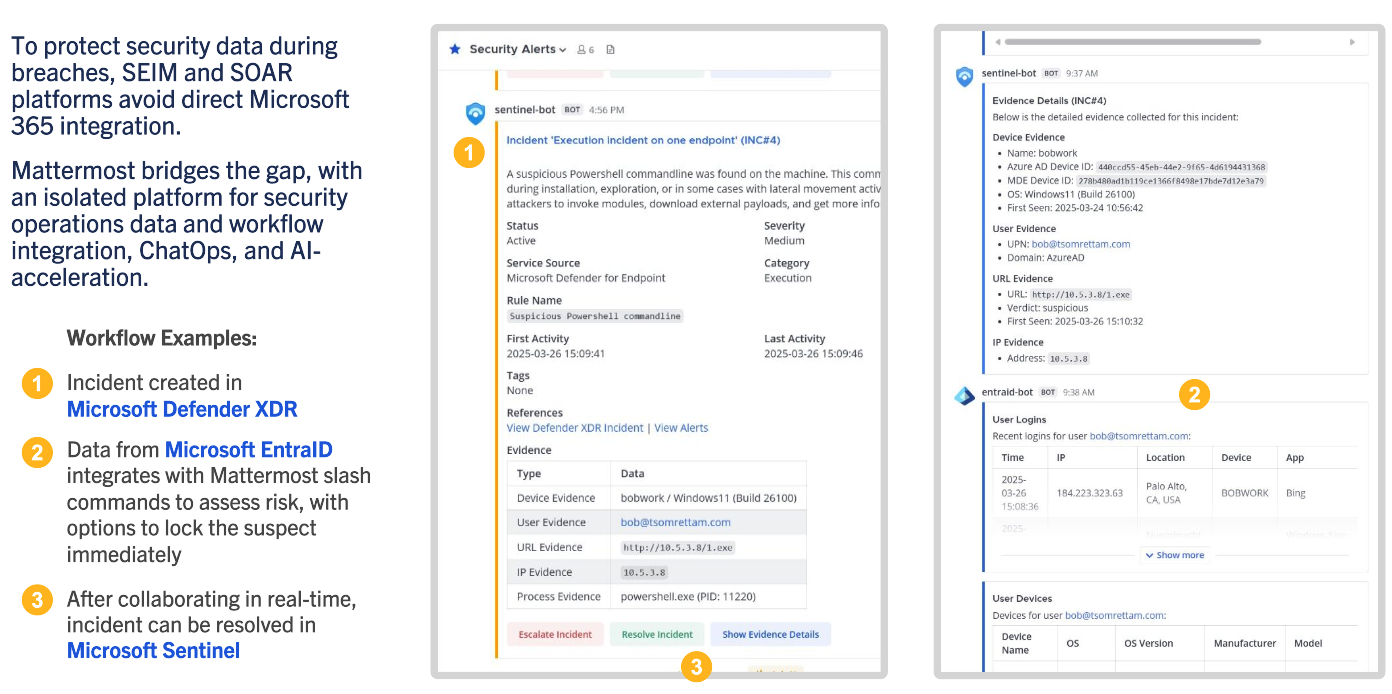
Mattermost가 지원하는 보안 워크플로는 다음과 같습니다.
보안 관제 센터(SOC)
SOC는 실시간 모니터링, 트리아지, 에스컬레이션의 최전선입니다. 분석가, 도구, 환경을 아우르는 협조에는 신속하고 정형화된 커뮤니케이션과 안전한 데이터 처리가 필요합니다.
이점
- 트리아지와 대응 워크플로 가속 — 협업형 플레이북으로 에스컬레이션, 업무 배정, 티켓 갱신을 자동화해 일관된 대응을 실행합니다.
- 탐지 파이프라인과 관측 도구 연동 — Mattermost 연동 플랫폼을 사용해 SIEM, SOAR, 로그 분석 시스템의 경보를 전용 대응 채널로 끌어옵니다.
- 운영 보안과 컴플라이언스 유지 — 역할 기반 권한과 감사 로그로 민감한 사고 데이터를 보호합니다.
- 보안·기밀·하이브리드 환경에서 운영 — 퍼블릭 클라우드, 조직 데이터 센터, 완전한 에어갭 등 원하는 인프라에서 Kubernetes 또는 Linux로 운영합니다. 배포 옵션 살펴보기.
- 규제 컴플라이언스 요건 충족 — GDPR, FedRAMP, ISO 27001 등 조직의 보안 태세와 규제 요건에 맞춰 조정되는 솔루션을 사용합니다.
침해사고대응팀(CERT)
CERT는 고위험 상황에서 즉각 대응하는 팀으로, 긴밀한 협조, 신뢰할 수 있는 워크플로, 조직 간 정보 흐름이 필요합니다.
이점
- 중대 사고 대응 지휘 — 악성코드 확산, 데이터 유출 사고, 제로데이 익스플로잇에 맞춰 구성한 협업형 플레이북을 활용합니다.
- 커뮤니케이션 집중화 및 구조화 — 채널 기반 협업으로 파일 공유, 스레드 업데이트, 영향을 받은 팀 전반의 업무 추적을 한곳에서 처리합니다.
- 지역 간 협조 지원 — 멀티 디바이스 접근과 모바일 EMM 지원으로 어느 장소, 어느 기기에서도 안전하게 참여합니다.
- 증거 및 컴플라이언스 데이터 보존 — 감사 로그와 설정 가능한 내보내기로 법적 검토나 포렌식 인계에 대비합니다.
- 데이터 주권 확보 — EU 소재 인프라, 온프레미스 배포, 에어갭 환경 등 유연한 호스팅 옵션으로 민감한 통신에 대한 완전한 통제권을 유지합니다.
연합 위협 인텔리전스 및 정보 공유
여러 부문, 지역, 민관 협력을 아우르는 조직 간 위협 인텔리전스 팀에는 침해 지표를 공유하고, 경보를 조율하며, 집단 방어를 뒷받침할 안전하고 정책 기반의 플랫폼이 필요합니다.
이점
- 기관·조직 간 안전한 협업 — 커넥티드 워크스페이스로 신뢰할 수 있는 외부 파트너와 경보, 논의, 파일 공유를 동기화합니다.
- 다국적·부문 간 협업 지원 — 맞춤 서비스 약관 적용과 현지화된 UI 설정으로 전 세계 파트너의 접근을 지원합니다.
- 운영 신뢰와 컴플라이언스 유지 — 역할 기반 접근 제어와 채널별 권한으로 관할권 규정과 정보 공유 협약을 강제합니다.
- 공유 위협 인텔리전스의 운영화 — 연동 플랫폼을 통해 IOC, 위협 행위자 프로파일, 공유 플레이북을 Mattermost 인스턴스에 통합합니다.
- 전 세계 규모의 커뮤니케이션 확장 — Mattermost의 고가용성 및 수평 확장 아키텍처로 엔터프라이즈, 현장, 정부, 기밀 환경에서 수만 명 규모의 사용자를 지원합니다.
시작하기
글로벌 SOC를 운영하든, 위협을 시뮬레이션하든, 사고에 대응하든, 국경을 넘어 인텔리전스를 교환하든, Mattermost는 팀이 안전하게 동기화된 상태로 임무에 대비할 수 있도록 합니다.
사전 구성된 경보, 채널, 플레이북과 함께 통합 보안 운영을 라이브 샌드박스 환경에서 직접 경험해 보거나, 전문가와 상담해 보안 운영을 통합하세요.