
사용자 관리 구성 설정
Entry, Professional, Enterprise, Enterprise Advanced 플랜에서 사용할 수 있습니다.
Product  메뉴에서 System Console(시스템 콘솔)을 선택한 다음 User Management를 선택하면 다음 항목을 확인하고 관리할 수 있습니다.
사용자
Mattermost 시스템 관리자는 사용자 계정, 팀 멤버십, 역할과 권한을 프로비저닝하고 관리할 수 있으며, 사용자의 이메일 주소, 사용자 이름, 인증 데이터를 갱신할 수 있습니다.
사용자 프로비저닝
사람들이 Mattermost 계정을 갖추도록 설정하는 일은 보통 시스템 관리자가 Mattermost 배포를 준비하고 구성할 때 수행합니다. Mattermost 관리자는 다음 방법 중 하나 이상으로 Mattermost 사용자를 프로비저닝할 수 있습니다.
- 계정 생성을 활성화합니다.
mmctl user create나 Mattermost API로 사용자 계정을 생성합니다.- 다른 협업 시스템에서 사용자 계정을 마이그레이션하고, 그 사용자 데이터를 Mattermost로 대량 적재합니다.
- AD/LDAP 인증이나 SAML 인증 같은 인증 서비스를 연결해 사용자 프로비저닝을 지원합니다.
사용자 데이터 확인
Mattermost v9.6부터 시스템 콘솔에서 다음 사용자 데이터를 확인할 수 있습니다.
- Email — 사용자의 이메일 주소입니다.
- Member since — 사용자가 Mattermost 서버에 합류한 지 경과한 일수입니다.
- Last login — 사용자가 마지막으로 서버에 성공적으로 로그인한 날짜입니다.
- Last activity — 사용자가 서버에서 마지막으로 활동한 이후 경과한 총 일수이며, 보통 사용자의 활동 상태를 기준으로 합니다.
- Last post — 사용자가 서버에서 마지막으로 메시지를 보낸 이후 경과한 총 일수입니다.
- Days active — (PostgreSQL 전용) 사용자가 Mattermost에서 메시지를 보낸 총 일수입니다.
- Messages posted — (PostgreSQL 전용) 사용자가 서버에서 보낸 총 메시지 수입니다.
Mattermost v11.0부터는 각 사용자에 대해 다음 인증 데이터도 확인할 수 있습니다.
- Authentication Method — 사용자가 Mattermost 서버에 인증하는 방식을 보여 주며, LDAP 식별명(DN), SAML NameID, OAuth ID를 비롯한 외부 인증 시스템의 식별자 정보가 포함됩니다. 이 정보는 시스템 관리자가 인증 문제를 해결하고 Mattermost 사용자와 외부 인증 시스템을 대조하는 데 도움이 됩니다.
기본적으로 모든 데이터 열과 전체 기간의 데이터가 표시됩니다.
- User details와 Actions를 제외한 모든 데이터 열은 원하는 대로 표시하거나 숨길 수 있습니다.
- Last post, Days active, Messages posted 데이터는 최근 30일, 지난달, 최근 6개월로 결과를 필터링할 수 있습니다.
사용자 찾기
시스템 콘솔에서 사용자를 찾습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- Search 필드에 사용자 이름, 사용자 ID, 이름, 성, 이메일 주소의 일부 또는 전체를 입력하고 Enter를 눌러 특정 사용자를 검색합니다.
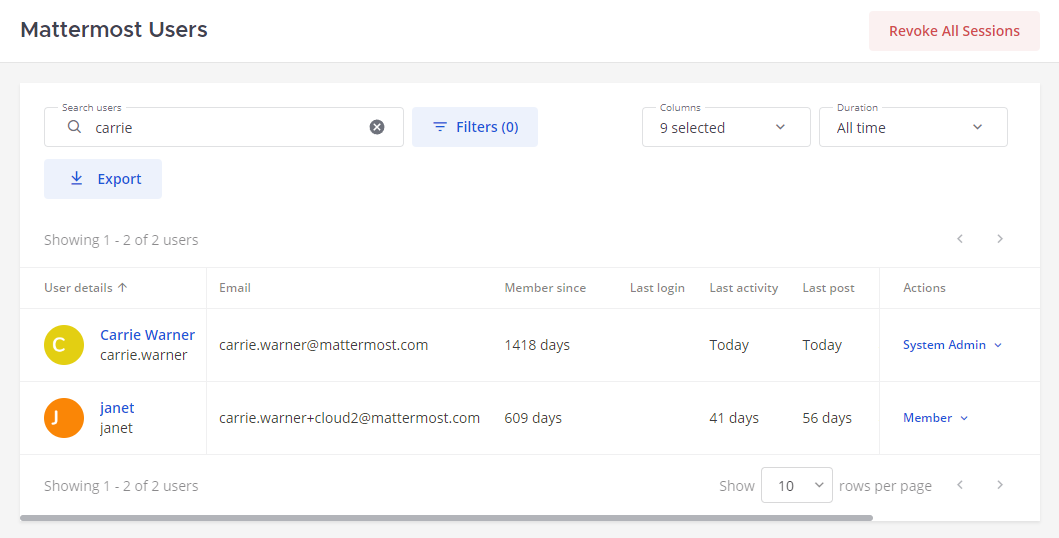
사용자 검색 필터링
시스템 콘솔의 사용자 검색을 팀 멤버십, 역할, 사용자 상태에 따라 필터링해 결과를 좁힐 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- Search users 필드 오른쪽의 Filters를 선택해 사용할 수 있는 필터 옵션에 접근합니다.
- Apply를 선택해 사용자 검색 결과를 필터링합니다.
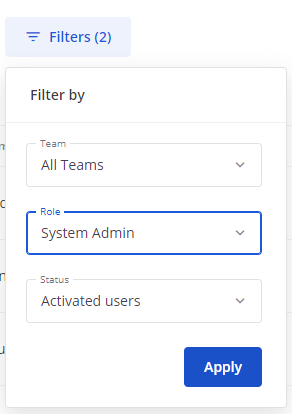
사용자 ID 확인
Mattermost에서 사용자는 사용자 이름이나 사용자 ID로 지정할 수 있습니다. 일치하는 항목이 감지되면 사용자 이름이 자동으로 해석됩니다. 시스템 콘솔, Mattermost API, mmctl로 사용자 ID를 확인할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
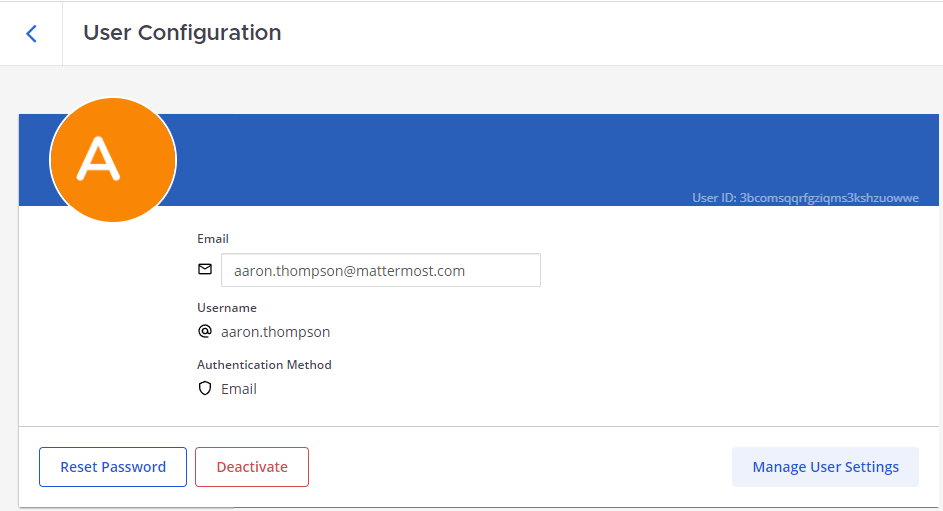
- User를 선택하면 User Configuration 페이지에서 해당 사용자의 ID를 확인할 수 있습니다.
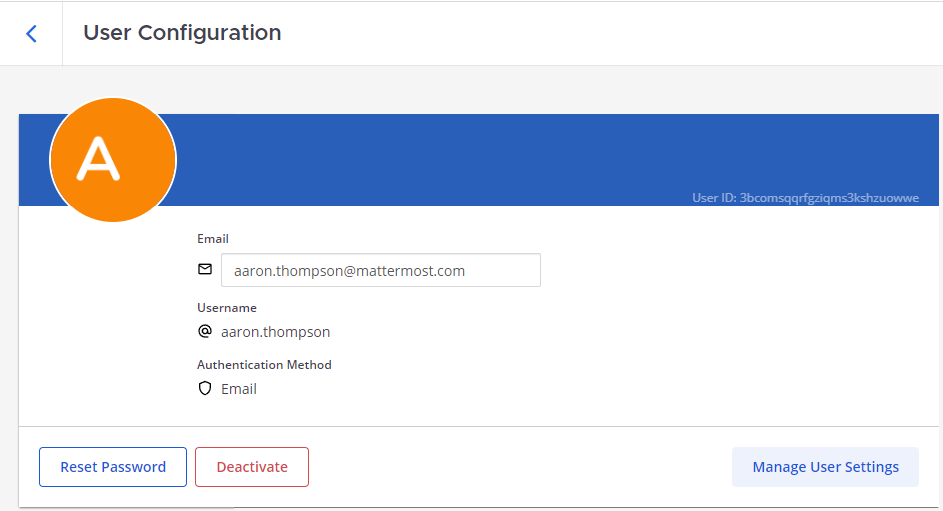
또는 Mattermost API나 mmctl로 사용자 ID를 확인할 수 있습니다.
- Mattermost API를 사용한다면 다음 엔드포인트로 HTTP GET 요청을 보냅니다.
https://your-mattermost-url/api/v4/users/username/username_here.your-mattermost-url은 Mattermost 인스턴스의 URL로,username_here는 찾으려는 사용자 이름으로 바꾸세요. API 응답에는 사용자 ID를 비롯한 정보가 담긴 JSON 객체가 포함됩니다. - mmctl을 사용한다면 터미널 창에서
mmctl user list명령으로 모든 사용자와 그 ID 목록을 조회합니다.
사용자 데이터 내보내기
Mattermost v9.6부터 Mattermost Enterprise와 Professional 고객은 사용자 데이터를 CSV 보고서로 내보낼 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 필요에 따라 사용자 데이터를 필터링합니다.
- 시스템 콘솔 인터페이스 오른쪽 상단의 Export를 선택한 다음 Export data를 선택합니다. CSV 형식의 보고서를 Mattermost 다이렉트 메시지로 받게 됩니다.
사용자 비활성화
Mattermost 배포에서 사용자를 삭제하려면 해당 사용자의 계정을 비활성화하면 됩니다. 비활성화된 사용자는 비활성 상태가 되고, 비활성화되는 즉시 Mattermost에서 로그아웃되며, 다시 로그인할 수 없습니다. 계정이 비활성화된 상태에서도 사용자의 역할, 비밀번호, 이메일 주소는 관리할 수 있습니다.
- Mattermost v10.10부터 사용자 계정이 비활성화되면 해당 계정의 활동 상태가 자동으로 오프라인으로 설정됩니다.
- LDAP로 관리되는 사용자는 LDAP를 통해 비활성화해야 하며, 시스템 콘솔이나 API로는 비활성화할 수 없습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 활성화하거나 비활성화할 User를 선택합니다.
- 선택한 사용자가 현재 활성 상태라면 User Configuration 페이지에서 Deactivate 버튼을 찾을 수 있습니다.
- Deactivate를 선택하고 비활성화를 확인합니다. 비활성화된 사용자는 Activate를 선택해 다시 활성화할 수 있습니다.
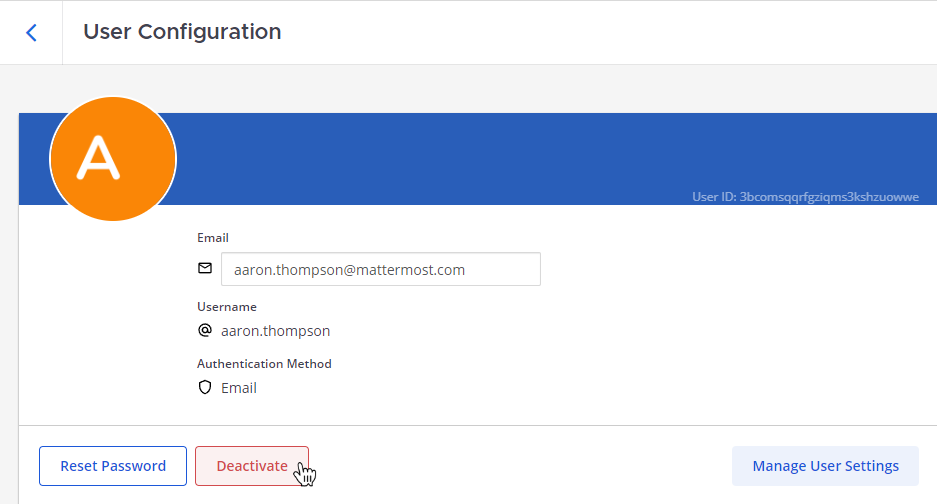
Activate를 선택해 비활성화된 사용자를 다시 활성화하세요.
비활성화된 사용자의 연동은 어떻게 되나요?
자기 계정에 연동이 연결된 Mattermost 사용자를 비활성화한다면, 연동 유형별로 다음 영향과 권장 사항을 고려하세요.
- 슬래시 명령은 사용자 비활성화 후에도 계속 동작합니다. 민감한 토큰 데이터를 비활성화된 사용자 계정에서 분리하려면 기존 슬래시 명령을 삭제하고 다른 사용자 계정으로 새 슬래시 명령을 만드는 것을 고려하세요. 또는 기존 슬래시 명령의 토큰을 재생성하는 방법도 있습니다. 슬래시 명령이 실행될 때 HTTP POST 또는 GET 이벤트 요청을 수신하는 콜백 URL인 Request URL에 비활성화된 사용자가 접근할 수 없는지 확인하세요.
- 아웃고잉 웹훅은 사용자 비활성화 후에도 계속 동작합니다. 웹훅 토큰을 재생성하고, 비활성화된 사용자가 더 이상 콜백 URL에 접근할 수 없는지 확인하세요. 접근할 수 있다면 비활성화된 사용자가 아웃고잉 웹훅을 계속 수신하게 됩니다.
- 인커밍 웹훅은 사용자 비활성화 후에도 계속 동작합니다. 생성되는 URL에
xxx-generatedkey-xxx가 포함되므로, 그 URL을 아는 사람은 누구나 Mattermost 인스턴스에 메시지를 게시할 수 있습니다. 해당 인커밍 웹훅을 제거하고 다른 사용자 계정으로 새로 만드는 것을 권장합니다. - 봇 계정은 소유자 비활성화 시 봇 계정 비활성화 설정이 활성화되어 있으면 사용자 비활성화 후 동작하지 않습니다. 이 구성 설정은 기본적으로 활성화되어 있습니다.
- OAuth 앱은 사용자 비활성화 후 동작하지 않으며 연결된 토큰이 삭제됩니다. 이러한 연동을 계속 사용하려면 수동 조치가 필요합니다.
사용자 속성 관리
Mattermost v11.1부터 시스템 콘솔에서 개별 사용자의 속성 값을 직접 확인하고 갱신할 수 있습니다. 이 기능을 사용하면 사용자가 직접 프로필을 수정하거나 mmctl 사용자 속성 명령을 쓰지 않고도 사용자 프로필 속성을 중앙에서 관리할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- User를 선택해 User Configuration 페이지를 엽니다.
- User Attributes 섹션으로 스크롤해 해당 사용자의 속성 값을 확인하고 편집합니다.
- 필요에 따라 속성 값을 갱신하고 변경 사항을 저장합니다.
사용자 삭제
Mattermost v10.11부터 이메일/비밀번호 인증을 사용할 때 사용자가 자기 계정을 영구 삭제하도록 허용하거나, 시스템 관리자가 사용자 계정을 삭제할 수 있습니다.
계정 삭제 활성화
사용자가 자기 프로필에서 Security > Delete Your Account를 선택해 접근할 수 있는 Delete Account Link의 URL을 정의합니다. 이 필드를 비워 두면 사용자가 계정을 삭제하는 기능이 숨겨집니다.
이 기능의 config.json 설정은 "ServiceSettings.DeleteAccountLink": ""이며 문자열을 입력합니다. |
사용자가 자기 계정을 삭제하면 삭제된 계정은 다시 활성화할 수 없으며, 해당 사용자는 모든 팀과 채널에서 자동으로 제거됩니다.
어떤 데이터가 제거되나요?
계정이 영구 삭제되면 다음 데이터가 영구적으로 제거됩니다.
- 사용자 프로필 정보(이름, 이메일, 사용자 이름)
- 사용자 환경 설정
- 사용자 인증 자격 증명
- 다이렉트 메시지 채널 멤버십
- 팀 및 채널 멤버십
- 사용자 세션 데이터
- 삭제된 사용자가 작성한 모든 게시물과 답글
- 사용자가 채널에 공유한 업로드 파일과 첨부 파일
- 사용자가 만든 모든 웹훅, 슬래시 명령, OAuth 앱
어떤 데이터가 유지되나요?
계정이 삭제된 뒤에도 해당 사용자의 활동을 참조하는 감사 로그와 채널·팀 멤버십은 유지됩니다.
사용자 역할 관리
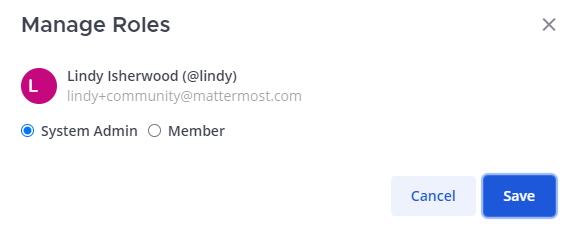
시스템 콘솔에서 사용자에게 역할을 부여합니다. 현재 사용할 수 있는 역할은 System admin과 Member입니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- Actions에서 Manage roles를 선택합니다.
- 해당 사용자에게 System admin 역할을 줄지 Member 역할을 줄지 지정한 다음 Save를 선택합니다.
사용자 팀 관리
시스템 콘솔에서 사용자를 팀에 추가하거나 팀에서 제거합니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 관리할 사용자를 선택합니다.
- 해당 사용자를 새 팀 하나 또는 여러 팀에 포함할 수 있습니다. Add Team을 선택하고 하나 이상의 팀을 고른 다음 Add를 선택합니다.
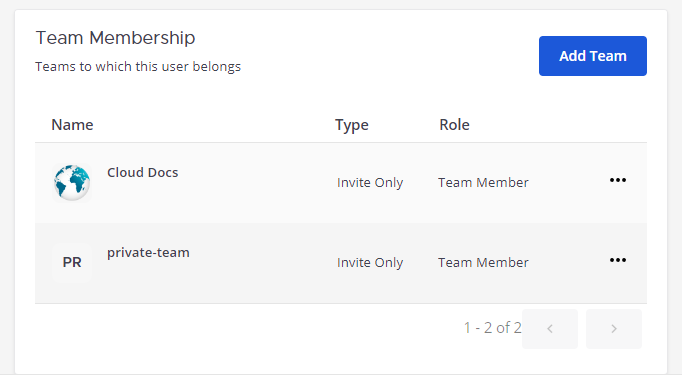
- 특정 팀에서 사용자를 제거하려면 팀 이름 옆의 More
 를 선택한 다음 Remove from team을 선택합니다.
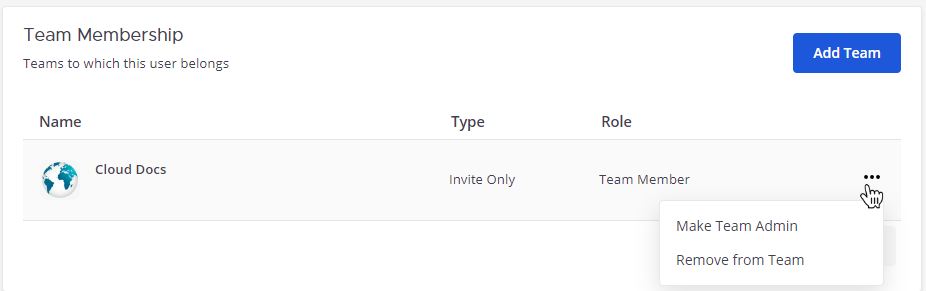
Users 페이지의 Actions 열에서도 특정 팀에서 사용자를 제거할 수 있습니다. Manage Teams를 선택한 다음 해당 팀에 대해 Remove from Team을 선택하세요.
사용자 설정 관리
Enterprise, Enterprise Advanced 플랜에서 사용할 수 있습니다.
Mattermost v9.11부터 시스템 관리자는 시스템 콘솔에서 사용자를 대신해 해당 사용자의 알림 설정을 편집해, 최종 사용자가 Mattermost 알림을 원하는 대로 맞추도록 도울 수 있습니다. 사용자는 언제든지 자기 설정을 확인하고 수정하며 재정의할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 관리할 사용자를 선택합니다.
- Manage User Settings를 선택합니다.
- Admin Mode에서 필요에 따라 사용자 설정을 수정합니다. 저장된 변경 사항은 해당 사용자의 계정에 즉시 적용됩니다.
로그인 시도 횟수 초기화
계정 정보가 AD/LDAP와 동기화된 사용자가 로그인 실패 횟수 초과로 Mattermost 계정에 접근할 수 없게 되었다면, 시스템 콘솔에서 해당 사용자 계정의 로그인 실패 횟수를 초기화할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- Actions에서 Reset login attempts를 선택합니다.
모든 사용자에게 허용되는 최대 로그인 시도 횟수를 조정하려면 System Console > Authentication > AD/LDAP > Maximum Login Attempts로 이동하세요. 이 구성 설정 값을 AD/LDAP 서버에서 허용하는 최대 임계값보다 낮게 설정하면, Mattermost에서의 로그인 실패로 사용자가 AD/LDAP에서 잠기는 일을 방지할 수 있습니다.
사용자 이메일 갱신
시스템 콘솔에서 사용자의 이메일을 갱신합니다.
Mattermost v10.9부터 꺾쇠괄호로 감싼 이메일 주소(예: <billy@example.com>)는 거부됩니다. 문제를 피하려면 모든 사용자 이메일이 일반 주소 형식(예: billy@example.com)을 따르도록 하세요. 또한 이 제품 변경으로 영향을 받는 사용자는 Mattermost 접근이나 프로필 관리에 문제를 겪을 수 있으므로, Mattermost 사용자 데이터를 사전에 점검하고 갱신하시기를 강력히 권장합니다. 이러한 사용자 이메일은 mmctl user email로 직접 갱신할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 사용자를 선택하고 Email 필드에 새 이메일을 입력합니다.
- Save를 선택합니다.
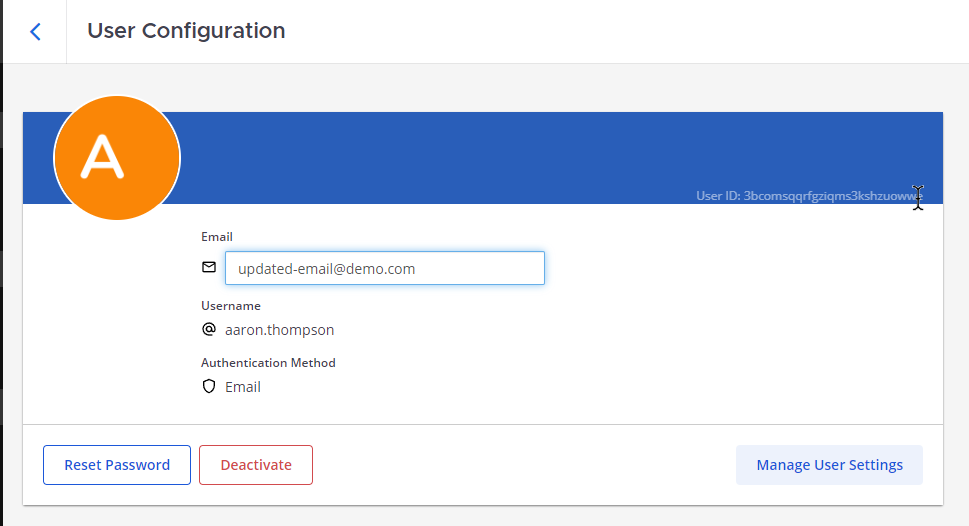
Users 페이지의 Actions 열에서도 이메일을 갱신할 수 있습니다. Update email을 선택하고 사용자의 새 이메일을 입력한 다음 Save를 선택하세요.
사용자 이름 갱신
Mattermost 11.6부터 시스템 콘솔에서 사용자의 사용자 이름을 갱신할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 사용자를 선택하고 Username 필드에 새 사용자 이름을 입력합니다.
- Save를 선택합니다.
사용자 인증 데이터 갱신
Mattermost 11.6부터 시스템 관리자는 시스템 콘솔에서 사용자의 인증 데이터(AuthData)를 직접 확인하고 갱신할 수 있습니다. AuthData는 LDAP 식별명(DN), SAML NameID, OAuth ID처럼 해당 사용자의 인증 방식과 연결된 외부 식별자입니다. 이 필드를 갱신하는 것은 예를 들어 ID 공급자 마이그레이션 이후처럼 사용자의 외부 인증 식별자가 바뀌었을 때 유용합니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 사용자를 선택해 User Configuration 페이지를 엽니다.
- Authentication 섹션에서 해당 사용자의 인증 데이터 값을 확인하거나 갱신합니다.
- Save를 선택합니다.
사용자 비밀번호 재설정
시스템 콘솔에서 사용자의 비밀번호를 재설정합니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 목록에서 사용자를 선택한 다음 Reset Password를 선택합니다.
- 새 비밀번호를 입력하고 Reset을 선택합니다.
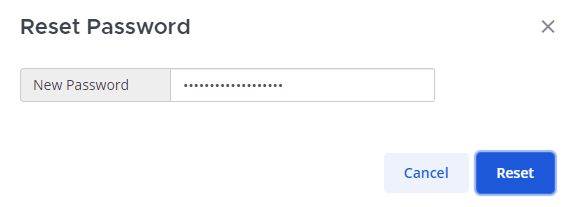
Users 페이지에서 해당 사용자의 Actions 열을 이용해 비밀번호를 재설정할 수도 있습니다. Actions 열의 드롭다운에서 Reset password를 선택하고, 팝업 대화 상자에 새 비밀번호를 입력한 다음 Reset을 선택하세요.
사용자 세션 폐기
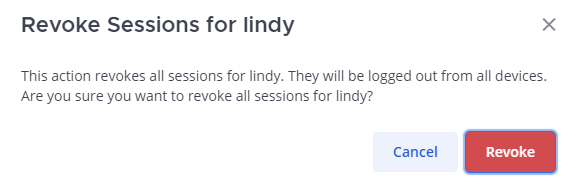
비상시에 사용자 계정을 보호하려면 시스템 콘솔에서 해당 사용자의 세션을 폐기하세요. 이렇게 하면 해당 사용자가 모든 기기에서 로그아웃됩니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 해당 사용자의 Actions 열에서 Remove sessions를 선택합니다.
- Revoke를 선택해 그 사용자의 모든 세션을 제거합니다.
사용자 프로필 상세 정보 확인
시스템 콘솔에서 사용자 프로필 상세 정보를 확인합니다. 사용자 ID, 사용자 이름, 이메일, 인증 방식, 팀 멤버십 등의 정보를 확인할 수 있습니다.
- System Console > User Management > Users로 이동해 모든 사용자 계정에 접근합니다.
- 목록에서 사용자를 선택하고 상세 정보를 살펴봅니다.
그룹
| AD/LDAP 그룹을 Mattermost 그룹에 연결해 기본 팀과 채널을 관리합니다. |
|
| 자세한 내용은 AD/LDAP 그룹 문서를 참고하세요. | |
팀
팀 찾기
시스템 콘솔에서 Mattermost 인스턴스의 기존 팀을 찾을 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- Search 상자에 팀 이름을 입력합니다.
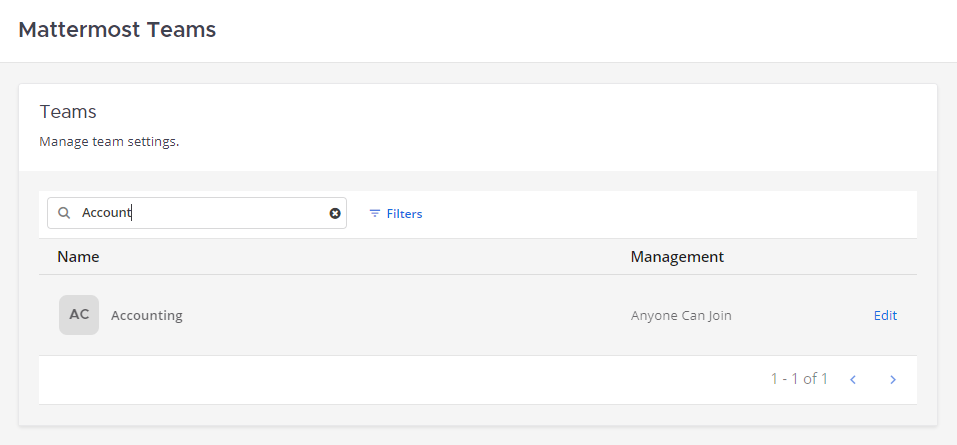
Mattermost v9.6부터 Search 필드에 팀 이름의 일부 또는 전체를 입력하고 Enter를 눌러 특정 팀을 검색할 수 있습니다.
팀 검색 필터링
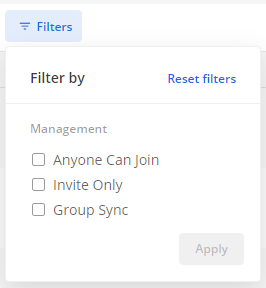
팀 관리 유형(누구나 참여 가능, 초대 전용, 그룹 동기화)에 따라 팀 검색 결과를 좁힐 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- Search 필드 오른쪽의 Filters를 선택해 사용할 수 있는 필터 옵션에 접근합니다.
- 원하는 필터를 고르고 Apply를 선택해 팀 검색 결과를 필터링합니다.
팀 구성 확인
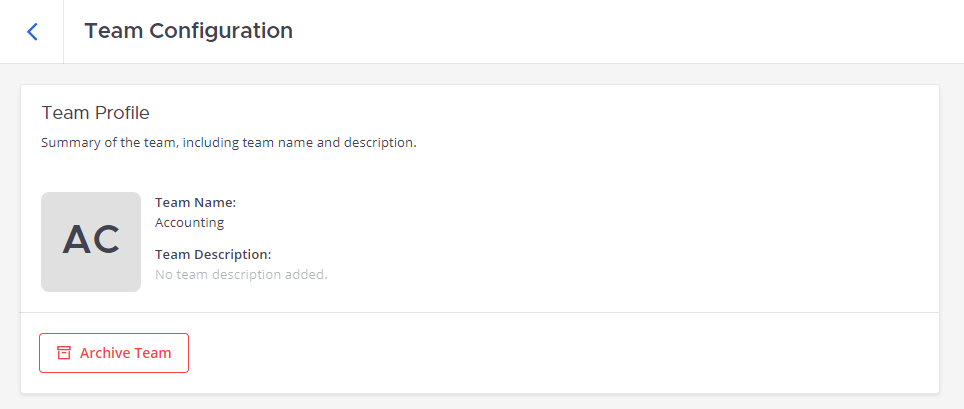
시스템 콘솔에서 팀 구성 상세 정보를 확인합니다. 팀 이름, 팀 설명, 팀 관리 옵션, 그룹, 멤버 등의 정보를 확인할 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
팀 멤버십 관리
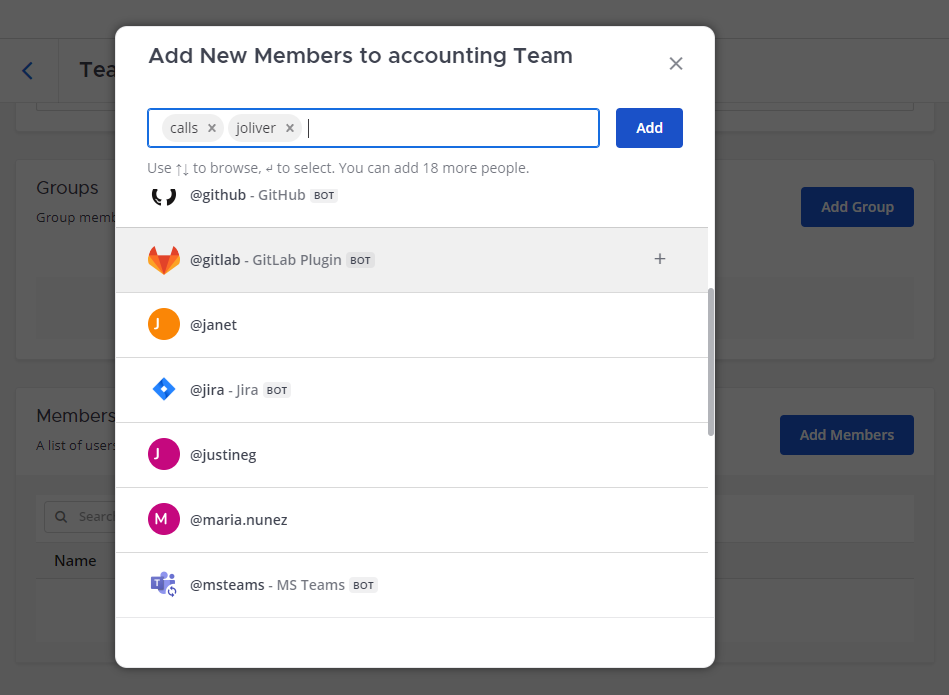
관리자는 시스템 콘솔에서 팀에 멤버를 직접 추가하거나 제거할 수 있고, 멤버가 팀에 추가되는 방식을 조정할 수 있습니다.
멤버 추가
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
- Members 섹션에서 Add Members를 선택합니다.
- 목록에서 사용자나 사용 가능한 봇을 선택하거나, Search로 원하는 대상을 찾습니다.
- Add를 선택해 사용자나 봇을 추가합니다.
- Save를 선택합니다.
멤버 제거
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
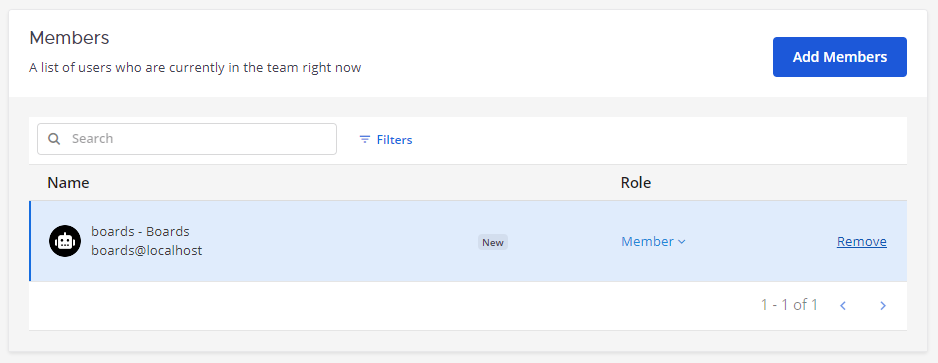
- Members 섹션에서 제거할 사용자나 봇에 대해 Remove를 선택합니다.
- Save를 선택합니다.
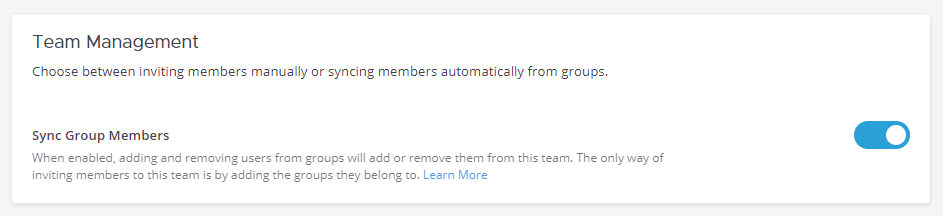
그룹 멤버 동기화
이 옵션을 활성화하면 그룹에 사용자를 추가하거나 그룹에서 제거할 때 해당 사용자가 이 팀에도 추가되거나 제거됩니다. 이 팀에 멤버를 초대하는 유일한 방법은 그들이 속한 그룹을 추가하는 것입니다. 자세한 내용은 팀과 채널 동기화 문서를 참고하세요.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
- Team Management 섹션에서 Sync Group Members 옵션을 활성화합니다.
- Save를 선택합니다.
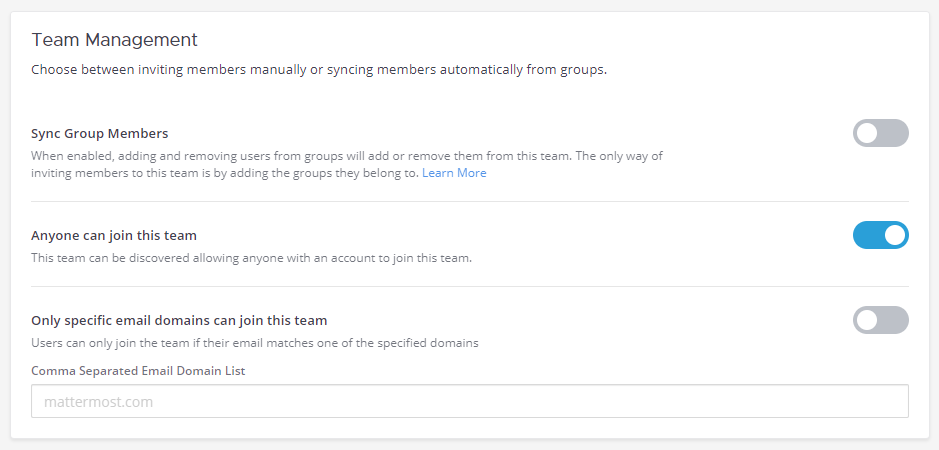
누구나 이 팀에 참여 가능
이 팀이 검색 가능해져 계정이 있는 누구나 이 팀에 참여할 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
- Team Management 섹션에서 Anyone can join this team 옵션을 활성화합니다.
- Save를 선택합니다.
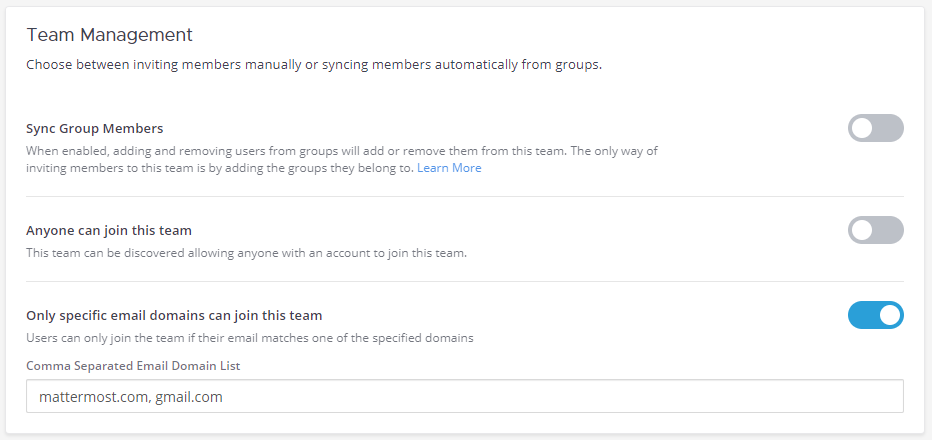
특정 이메일 도메인만 이 팀에 참여 가능
사용자는 자신의 이메일이 지정된 도메인 중 하나와 일치할 때만 팀에 참여할 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
- Team Management 섹션에서 Only specific email domains can join this team 옵션을 활성화하고 해당 도메인을 추가합니다.
- Save를 선택합니다.
속성 기반 멤버십 정책으로 멤버십 관리
Entry, Enterprise Advanced 플랜에서 사용할 수 있습니다.
Mattermost v11.10부터 사용자 속성을 기준으로 이 팀의 멤버가 될 수 있는 대상을 통제할 수 있습니다.
비공개 팀에서는 규칙이 강제됩니다. 조건에 맞지 않는 사용자는 참여할 수 없고, 더 이상 조건에 맞지 않게 된 멤버는 다음 동기화 시점에 제거됩니다. 공개 팀에서는 규칙이 권고 사항입니다. 조건에 맞는 사용자에게 팀이 추천되지만, 누구나 여전히 참여할 수 있습니다.
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
- Team Management 섹션에서 Manage membership with attribute based membership policies 옵션을 활성화합니다. 이 옵션을 활성화하면 Membership policies와 Team-specific membership rules 섹션이 나타납니다.
- 시스템 전체 정책을 연결하거나, 팀별 규칙을 정의하거나, 둘 다 설정합니다.
- Save를 선택합니다.
그룹 동기화와 속성 기반 멤버십은 상호 배타적이므로, 이 옵션은 그룹 동기화가 적용된 팀에서는 사용할 수 없습니다.
Manage Team Access Rules 권한이 있는 팀 관리자는 시스템 콘솔에 접근하지 않고도 팀 설정의 Team Membership 탭에서 팀 멤버십 규칙을 정의할 수 있습니다.
자세한 내용은 팀 멤버십 접근 정책을 참고하세요.
팀 멤버 동기화
관리자는 팀에 멤버를 직접 초대하는 방식과 AD/LDAP 그룹에서 멤버를 자동으로 동기화하는 방식 중에서 선택할 수 있습니다. 팀이나 비공개 채널의 멤버십을 관리하는 방법은 AD/LDAP 동기화 그룹 사용 문서를 참고하세요.
팀 보관
- System Console > User Management > Teams로 이동해 사용할 수 있는 모든 팀에 접근합니다.
- 목록에서 팀을 선택해 구성 페이지를 확인합니다.
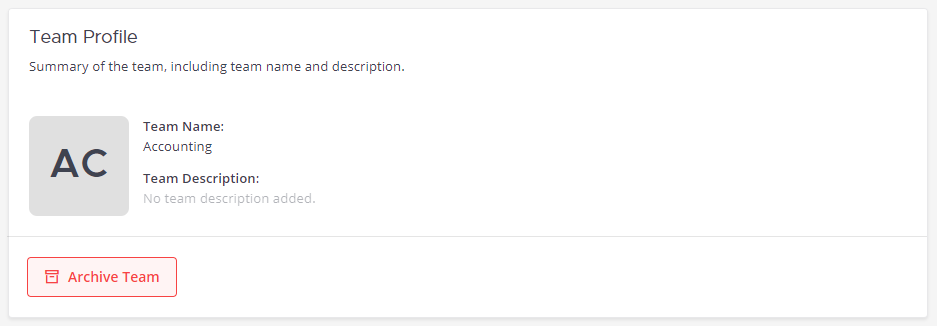
- Team Profile 섹션에서 Archive Team을 선택합니다.
- Save를 선택합니다.
채널
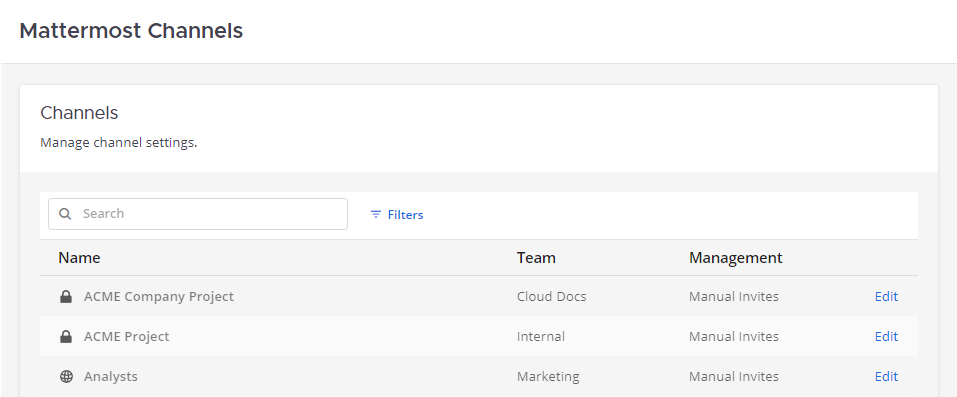
채널 찾기
시스템 콘솔에서 Mattermost 인스턴스의 기존 채널을 찾습니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- Search 상자에 채널 이름을 입력합니다.
채널 검색 필터링
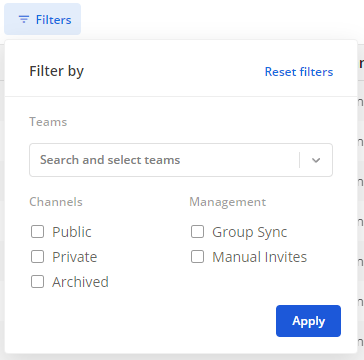
채널 유형(공개, 비공개, 보관됨), 채널 관리 유형(그룹 동기화 또는 수동 초대), 채널이 속한 팀에 따라 채널 검색 결과를 좁힐 수 있습니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- Search 필드 오른쪽의 Filters를 선택해 사용할 수 있는 필터 옵션에 접근합니다.
- 원하는 필터를 고르고 Apply를 선택해 채널 검색 결과를 필터링합니다.
채널 구성 확인
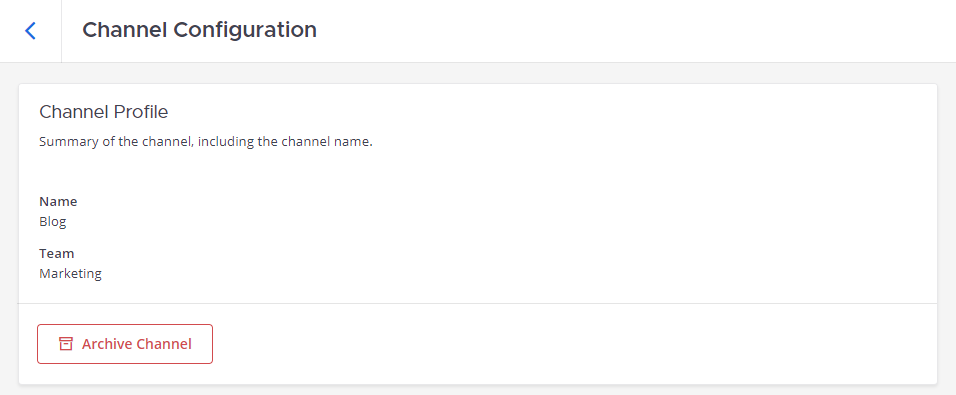
시스템 콘솔에서 채널 구성 상세 정보를 확인합니다. 채널 프로필, 고급 접근 제어, 채널 관리 옵션, 그룹, 멤버 등의 정보를 확인할 수 있습니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 채널 구성 상세 정보를 확인합니다.
고급 접근 제어
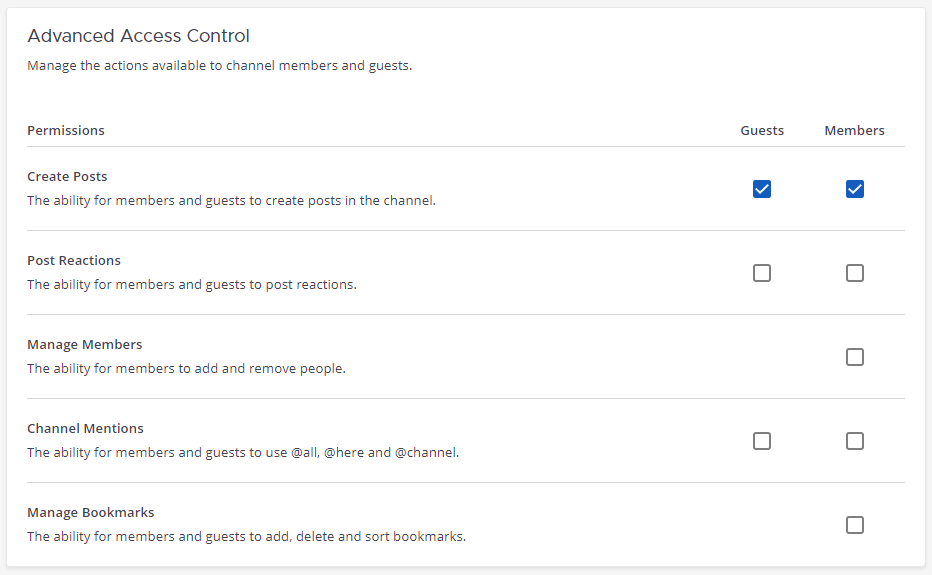
채널 멤버와 게스트가 사용할 수 있는 관리 동작을 관리합니다.
게시물 작성
멤버와 게스트가 채널에 게시물을 작성할 수 있는 권한입니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Advanced Access Control 탭의 Create Posts 섹션에서 Guests, Members 또는 둘 다 선택해 해당 사용자가 채널에 메시지를 게시할 수 있도록 합니다.
- Save를 선택합니다.
게시물 반응
멤버와 게스트가 채널의 메시지에 이모지로 반응할 수 있는 권한입니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Advanced Access Control 탭의 Post Reactions 섹션에서 Guests, Members 또는 둘 다 선택해 해당 사용자가 채널에 게시된 메시지에 이모지로 반응할 수 있도록 합니다.
- Save를 선택합니다.
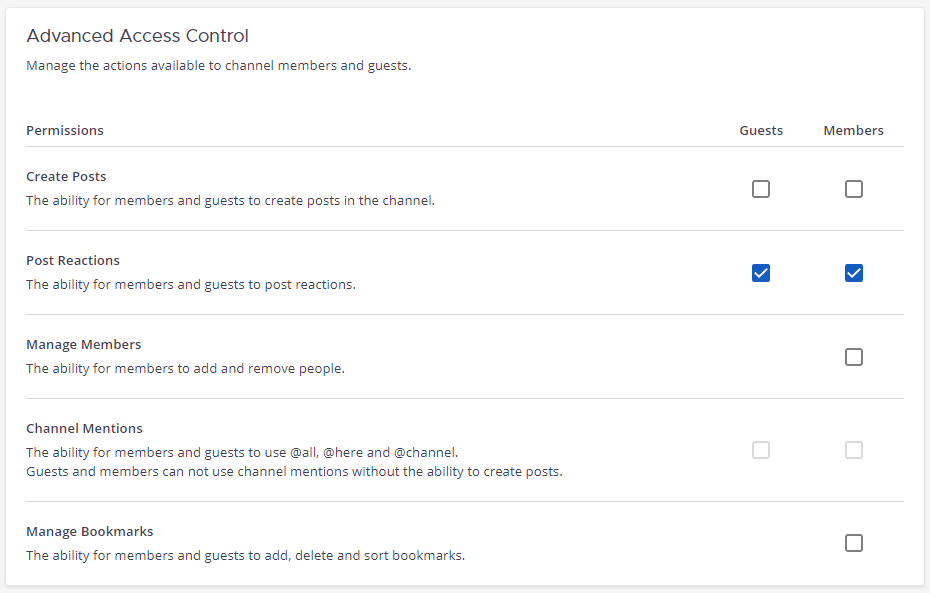
멤버 관리
멤버가 채널에 사람을 추가하고 제거할 수 있는 권한입니다. 게스트는 채널에서 사람을 추가하거나 제거할 수 없습니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Advanced Access Control 탭의 Manage Members 섹션에서 Members를 선택해 해당 사용자가 채널의 멤버를 관리할 수 있도록 합니다.
- Save를 선택합니다.
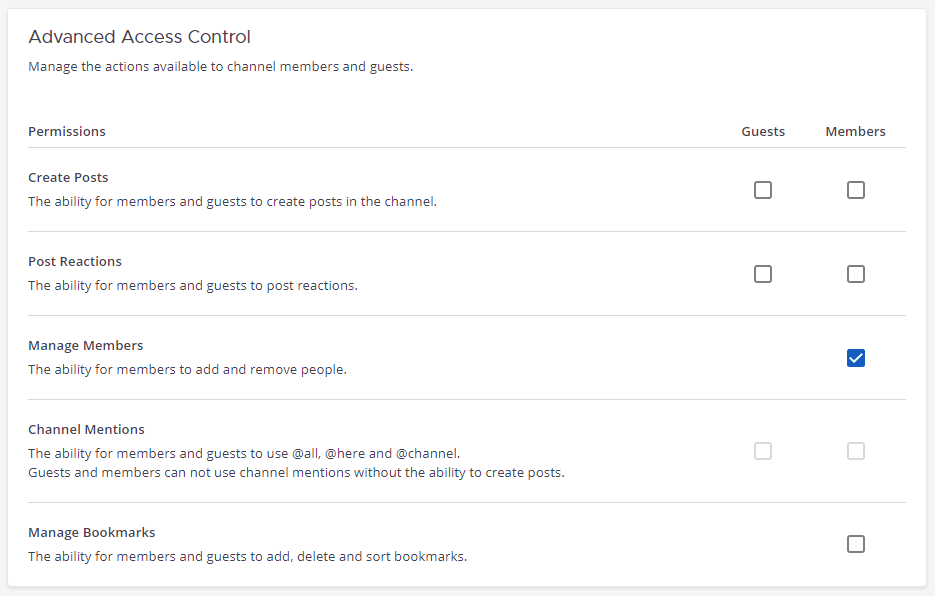
채널 멘션
멤버와 게스트가 채널에서 @all, @here, @channel을 포함한 채널 멘션을 사용할 수 있는 권한입니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Advanced Access Control 탭의 Channel Mentions 섹션에서 Guests, Members 또는 둘 다 선택해 해당 사용자가 채널 멘션을 사용할 수 있도록 합니다.
- Save를 선택합니다.
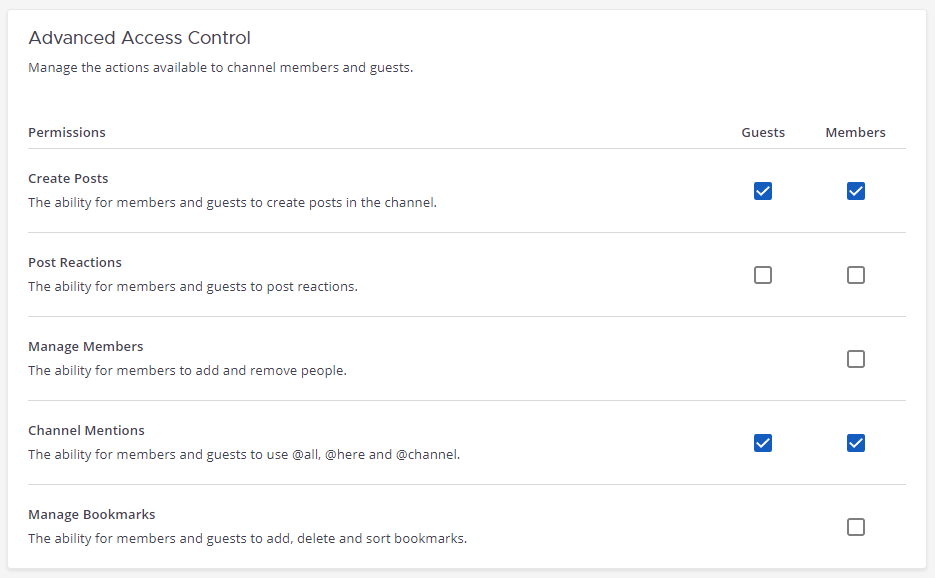
Guests와 Members는 Create Posts 권한 없이는 채널 멘션을 사용할 수 없습니다. 이 권한을 활성화하려면 해당 사용자에게 먼저 Create Posts 권한이 부여되어 있어야 합니다.
북마크 관리
멤버가 북마크를 추가, 삭제, 정렬할 수 있는 권한입니다. 게스트는 채널의 북마크를 추가, 제거, 정렬할 수 없습니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Advanced Access Control 탭의 Manage Bookmarks 섹션에서 Members를 선택해 해당 사용자가 채널의 북마크를 추가, 정렬, 제거할 수 있도록 합니다.
- Save를 선택합니다.
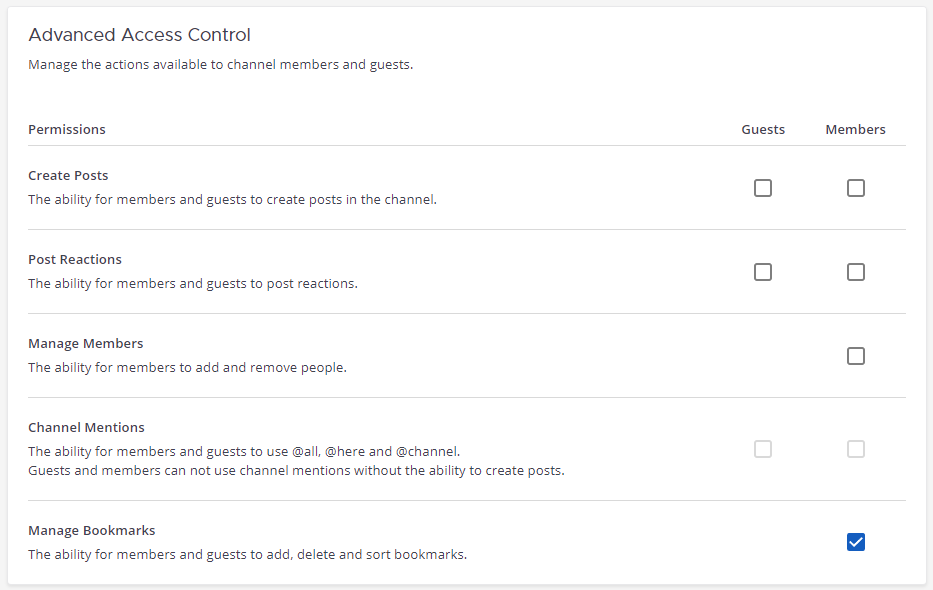
채널의 북마크를 관리하는 기능은 Members만 사용할 수 있습니다. Guests는 채널의 북마크를 추가, 제거, 정렬할 수 없습니다.
채널 관리
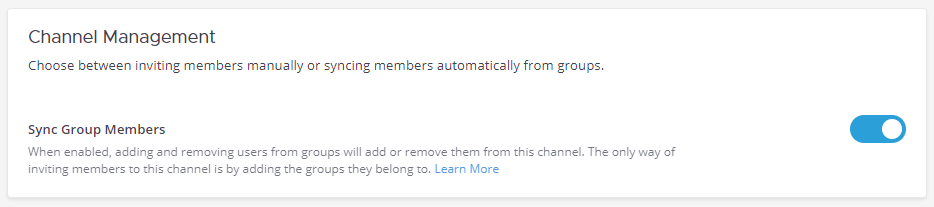
멤버를 직접 초대하는 방식과 그룹에서 멤버를 자동으로 동기화하는 방식 중에서 선택합니다.
그룹 멤버 동기화
이 옵션을 활성화하면 그룹에 사용자를 추가하거나 그룹에서 제거할 때 해당 사용자가 이 팀에도 추가되거나 제거됩니다. 이 팀에 멤버를 초대하는 유일한 방법은 그들이 속한 그룹을 추가하는 것입니다. 자세한 내용은 팀과 채널 동기화 문서를 참고하세요.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Channel Management 탭에서 Sync Group Members 옵션을 활성화합니다.
- Save를 선택합니다.
공개 채널 또는 비공개 채널
공개 채널은 검색 가능하며 누구나 참여할 수 있습니다. 비공개 채널은 참여하려면 초대가 필요합니다.
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Channel Management 탭의 Public channel or private channel 섹션에서 Public과 Private를 전환해 채널 공개 범위를 변경합니다.
- Save를 선택합니다.
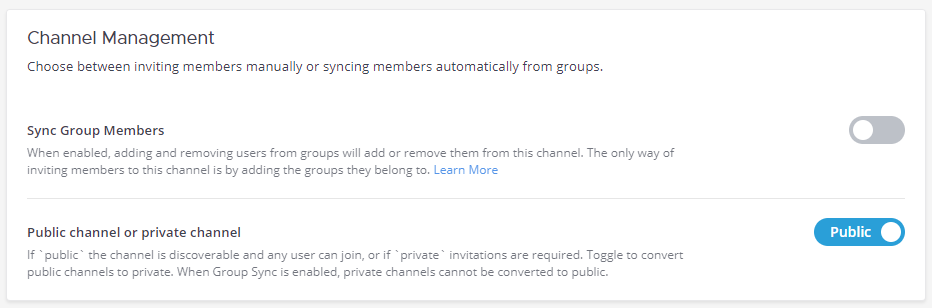
그룹 동기화가 활성화되어 있으면 비공개 채널을 공개 채널로 전환할 수 없습니다.
멤버
멤버를 직접 초대하는 방식과 그룹에서 멤버를 자동으로 동기화하는 방식 중에서 선택합니다.
멤버 추가
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
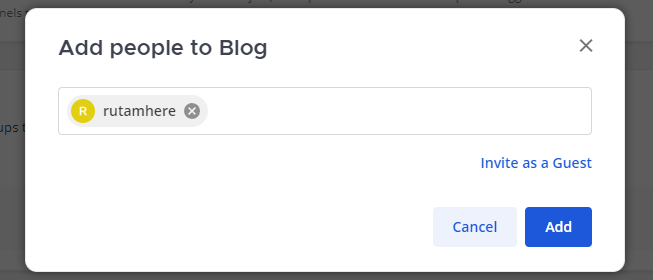
- Members 섹션에서 Add Members를 선택합니다.
- Search 상자로 채널에 추가할 사용자나 그룹을 찾습니다.
- Add를 선택해 사용자나 그룹을 Member로 추가합니다.
- Save를 선택합니다.
멤버 제거
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
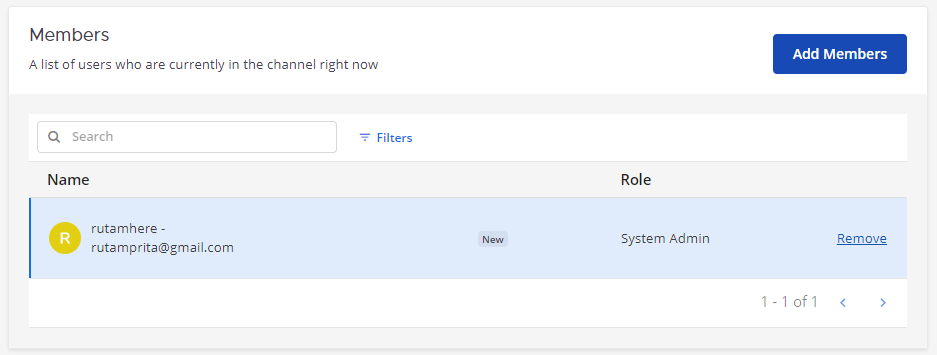
- Members 섹션에서 제거할 사용자에 대해 Remove를 선택합니다.
- Save를 선택합니다.
채널 보관
- System Console > User Management > Channels로 이동해 사용할 수 있는 모든 채널에 접근합니다.
- 목록에서 채널을 선택해 구성 페이지를 확인합니다.
- Channel Profile 섹션에서 Archive Channel을 선택합니다.
- Save를 선택합니다.
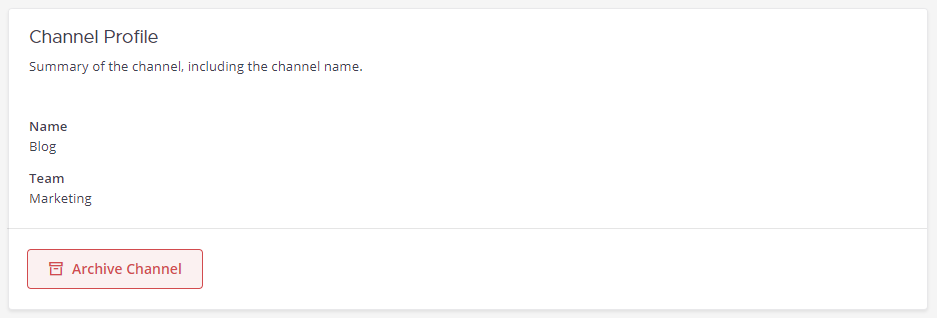
mmctl channel delete 도구를 사용하면 데이터베이스의 게시물을 포함한 모든 콘텐츠와 함께 채널을 삭제할 수 있습니다.
권한
| Mattermost의 동작을 인가된 사용자로만 제한합니다. |
|
| 자세한 내용은 고급 권한 문서를 참고하세요. | |
시스템 역할
Professional, Enterprise, Enterprise Advanced 플랜에서 사용할 수 있습니다.
| 시스템 콘솔 접근을 인가된 사용자로만 제한합니다. |
|
| 자세한 내용은 위임형 세분화 관리 문서를 참고하세요. | |