
사용자 역할
개요
Users > User roles 섹션에서 사용자 역할을 생성할 수 있습니다.
사용자 역할을 사용하면 처음 선택한 사용자 유형(User, Admin, Super admin)을 기반으로 세밀한 권한을 만들 수 있습니다.
사용자 유형을 선택하면, 해당 사용자 유형에 사용 가능한 모든 권한이 부여됩니다(기본적으로 체크됨).
권한은 해당 사용자 유형에서 사용 가능한 범위 내에서만 해제할 수 있으며, 사용자 유형에서 사용 가능한 범위를 벗어나 확장할 수는 없습니다.
사용할 수 없는 권한의 체크박스는 회색으로 표시되며, 사용자는 해당 요소로 직접 URL을 입력하더라도 브라우저에서 그 요소에 접근할 수 없습니다.
일부 UI 요소에 대한 접근을 제한하는 것은 해당 페이지를 여는 것만 막을 뿐, 인터페이스의 다른 부분에 있는 기본 데이터에 접근하는 능력까지 제거하지는 않습니다.
사용자 역할은 시스템 사용자에게 할당할 수 있습니다. 각 사용자는 하나의 역할만 할당받을 수 있습니다.
기본 사용자 역할
기본적으로 Zabbix는 미리 정의된 권한 집합을 가진 4개의 사용자 역할로 구성되어 있습니다:
- Guest role
- User role
- Admin role
- Super admin role
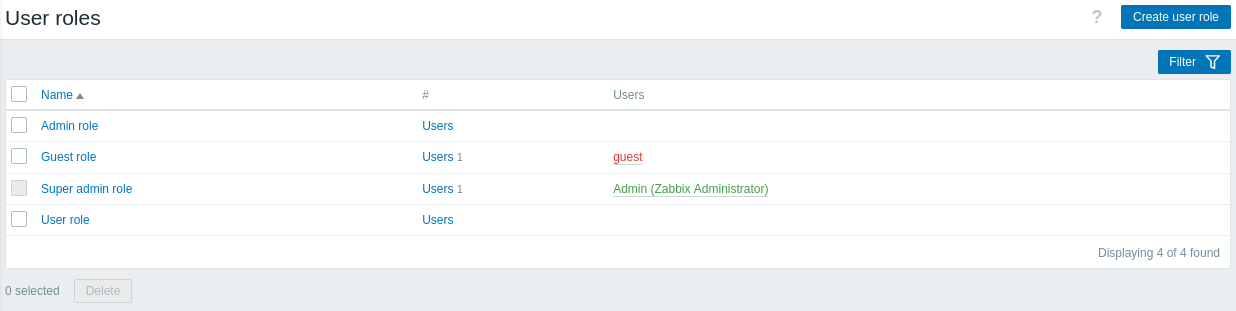
이 역할들은 Zabbix의 주요 사용자 유형을 기반으로 합니다. 해당 역할이 할당된 모든 사용자 목록이 표시됩니다. 비활성화된 그룹에 속한 사용자는 빨간색으로 표시됩니다. Guest role은 일부 프런트엔드 섹션을 볼 수 있는 권한만 있는 사용자 유형 역할입니다.
기본 Super admin role은 수정하거나 삭제할 수 없습니다. Zabbix에는 무제한 권한을 가진 Super admin 사용자가 최소 한 명은 존재해야 하기 때문입니다. Super admin 유형의 사용자는 자신의 역할 설정은 수정할 수 있지만, 사용자 유형은 수정할 수 없습니다.
구성
새 역할을 생성하려면 우측 상단의 Create user role 버튼을 클릭합니다. 기존 역할을 수정하려면 역할 이름을 클릭하여 구성 폼을 엽니다.
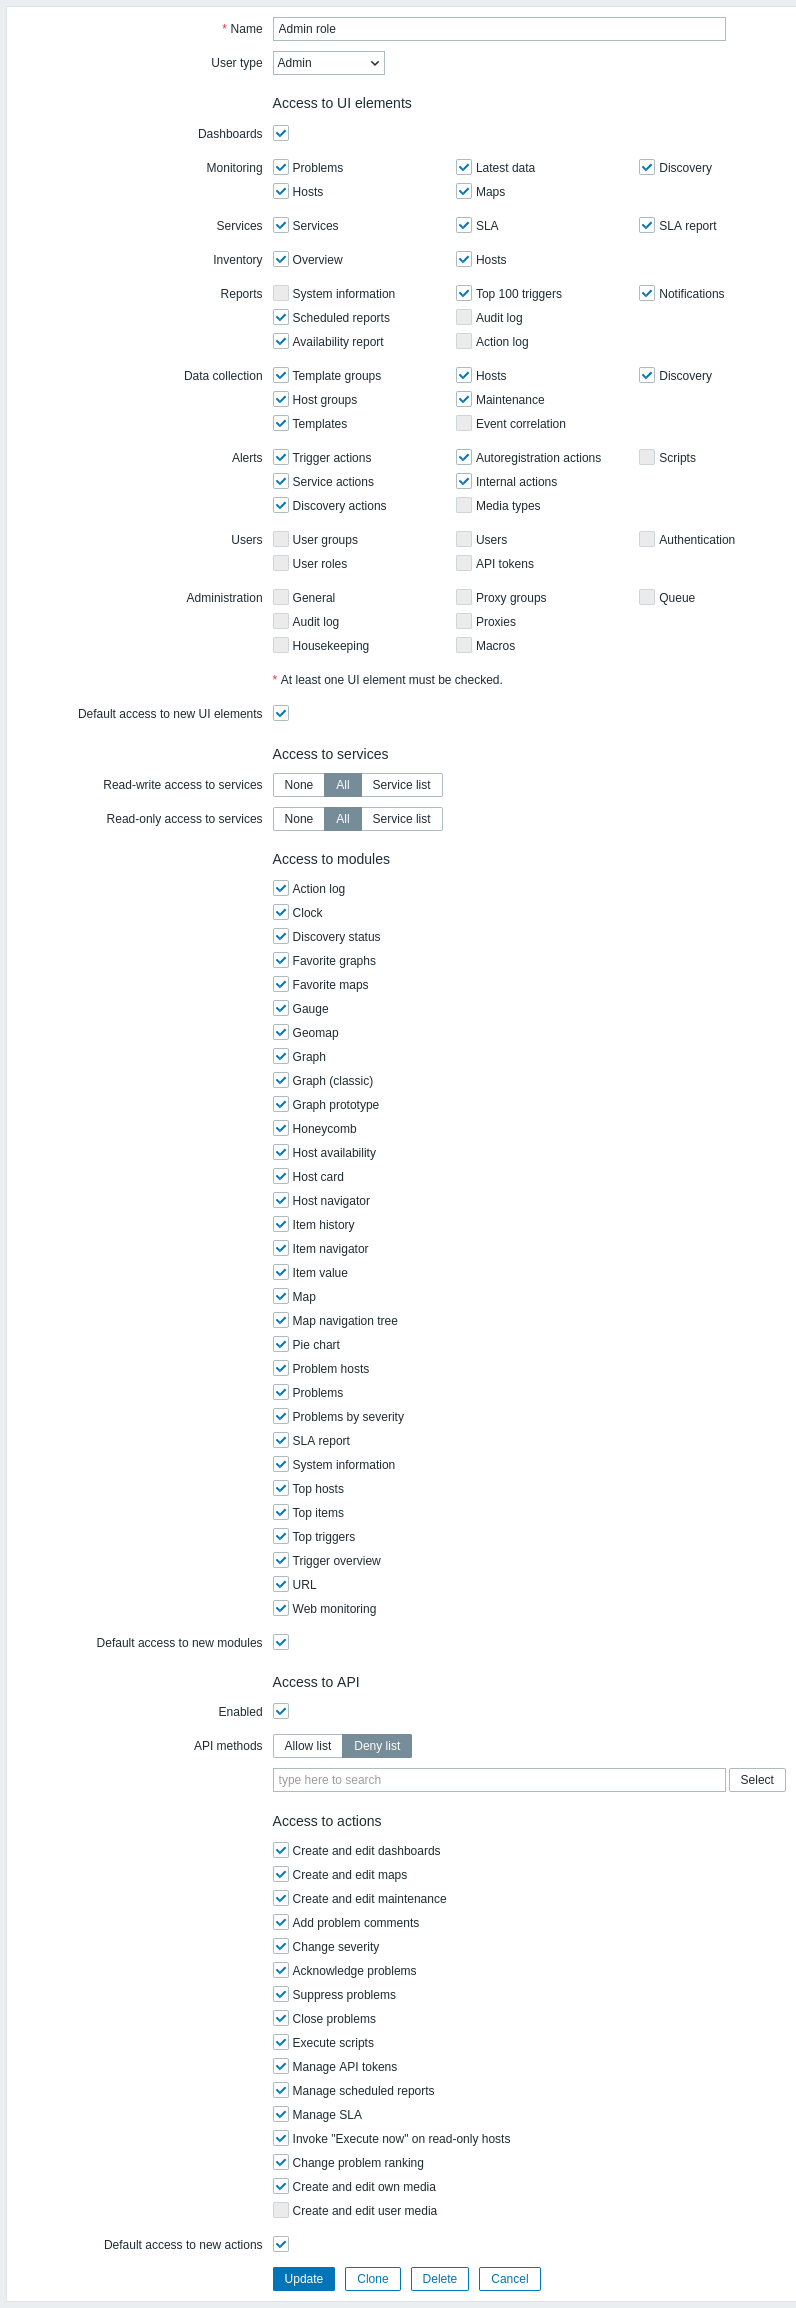
사용 가능한 권한이 표시됩니다. 특정 권한을 해제하려면 해당 체크박스를 해제하세요.
Zabbix에 미리 구성된 각 사용자 역할의 기본값과 함께 사용 가능한 권한은 아래에 설명되어 있습니다.
기본 권한
UI 요소에 대한 접근
메뉴 섹션에 대한 기본 접근 권한은 사용자 유형에 따라 다릅니다. 자세한 내용은 Permissions 페이지의 details를 참고하세요.
기타 옵션에 대한 접근
| Parameter | < | Description | Default user roles | < | < | < |
| < | < | Super admin role | Admin role | User role | Guest role | |
| Default access to new UI elements | < | 이 옵션은 Zabbix 업그레이드 후 새 메뉴 섹션에 대한 접근 방식을 지정합니다. 모듈의 기존 메뉴 섹션은 영향을 받지 않습니다. | Yes | Yes | Yes | Yes |
| Access to services | < | < | < | < | < | < |
| Read-write access to services | 서비스에 대한 읽기-쓰기 접근을 선택합니다: None - 접근 불가 All - 모든 서비스에 대해 읽기-쓰기 접근 가능 Service list - 읽기-쓰기 접근을 허용할 서비스 선택 읽기-쓰기 접근이 부여되면 읽기 전용 접근 설정보다 우선하며, 하위 서비스에 동적으로 상속됩니다. |
All | All | None | None | |
| ^ | Read-write access to services with tag | 태그와 일치하는 서비스에 읽기-쓰기 접근을 추가로 부여하려면 태그 이름과, 선택적으로 값을 지정합니다. 이 옵션은 Read-write access to services 파라미터에서 'Service list'가 선택된 경우 사용할 수 있습니다. 읽기-쓰기 접근이 부여되면 읽기 전용 접근 설정보다 우선하며, 하위 서비스에 동적으로 상속됩니다. |
^ | ^ | ^ | ^ |
| ^ | Read-only access to services | 서비스에 대한 읽기 전용 접근을 선택합니다: None - 접근 불가 All - 모든 서비스에 대해 읽기 전용 접근 가능 Service list - 읽기 전용 접근을 허용할 서비스 선택 읽기 전용 접근은 읽기-쓰기 접근보다 우선하지 않으며, 하위 서비스에 동적으로 상속됩니다. |
^ | ^ | All | All |
| ^ | Read-only access to services with tag | 태그와 일치하는 서비스에 읽기 전용 접근을 추가로 부여하려면 태그 이름과, 선택적으로 값을 지정합니다. 이 옵션은 Read-only access to services 파라미터에서 'Service list'가 선택된 경우 사용할 수 있습니다. 읽기 전용 접근은 읽기-쓰기 접근보다 우선하지 않으며, 하위 서비스에 동적으로 상속됩니다. |
^ | ^ | ^ | ^ |
| Access to modules | < | < | < | < | < | < |
| <Module name> | 특정 모듈에 대한 접근을 허용/거부합니다. 이 섹션에는 활성화된 모듈만 표시됩니다. 현재 비활성화된 모듈에 대해서는 접근을 부여하거나 제한할 수 없습니다. | Yes | Yes | Yes | Yes | |
| ^ | Default access to new modules | 이 옵션은 Zabbix 업그레이드 후 새 모듈과 위젯에 대한 접근 방식을 지정합니다. Administration > General > Modules section에 추가된 모듈과 위젯에도 적용됩니다. | ^ | ^ | ^ | ^ |
| Access to API | < | < | < | < | < | < |
| Enabled | API에 대한 접근을 활성화/비활성화합니다. | Yes | Yes | Yes | No | |
| ^ | API methods | 검색 필드에 지정된 API 메서드를 허용하려면 Allow list를, 거부하려면 Deny list를 선택합니다. 일부 API 메서드는 허용하고 다른 메서드는 거부하는 것은 불가능합니다. 검색 필드에 메서드 이름을 입력하기 시작하면 자동완성 목록에서 메서드를 선택할 수 있습니다. Select 버튼을 클릭하여 해당 사용자 유형에 사용 가능한 전체 목록에서 메서드를 선택할 수도 있습니다. Access to actions 블록에서 특정 작업이 체크 해제되어 있으면, 사용자는 해당 작업과 관련된 API 메서드를 사용할 수 없습니다. 와일드카드를 지원합니다. 예: dashboard.*('dashboard.' API 서비스의 모든 메서드), *(모든 메서드), *.export(모든 API 서비스의 '.export' 이름을 가진 메서드).메서드가 지정되지 않은 경우 Allow/Deny list 규칙은 무시됩니다. |
^ | ^ | ^ | ^ |
| Access to actions | < | < | < | < | < | < |
| Create and edit dashboards | 이 체크박스를 해제하면 해당 요소에 대한 .create, .update, .delete API 메서드 사용 권한도 함께 해제됩니다. |
Yes | Yes | Yes | No | |
| ^ | Create and edit maps | ^ | ^ | ^ | ^ | |
| ^ | Create and edit maintenance | ^ | ^ | ^ | No | ^ |
| ^ | Add problem comments | 이 체크박스를 해제하면 event.acknowledge API 메서드를 통해 해당 작업을 수행할 권한도 함께 해제됩니다. |
^ | ^ | Yes | ^ |
| ^ | Change severity | ^ | ^ | ^ | ^ | |
| ^ | Acknowledge problems | ^ | ^ | ^ | ^ | ^ |
| ^ | Suppress problems | ^ | ^ | ^ | ^ | ^ |
| ^ | Close problems | ^ | ^ | ^ | ^ | ^ |
| ^ | Execute scripts | 이 체크박스를 해제하면 script.execute API 메서드 사용 권한도 함께 해제됩니다. |
^ | ^ | ^ | ^ |
| ^ | Manage API tokens | 이 체크박스를 해제하면 모든 token. API 메서드 사용 권한도 함께 해제됩니다. |
^ | ^ | ^ | ^ |
| ^ | Manage scheduled reports | 이 체크박스를 해제하면 모든 report. API 메서드 사용 권한도 함께 해제됩니다. |
^ | ^ | No | ^ |
| ^ | Manage SLA | SLA를 관리할 권한을 활성화/비활성화합니다. | ^ | ^ | ^ | ^ |
| ^ | Invoke "Execute now" on read-only hosts | 읽기 전용 호스트의 아이템에 대해 최신 데이터에서 "Execute now" 옵션을 사용할 수 있도록 허용합니다. | ^ | ^ | Yes | ^ |
| ^ | Change problem ranking | 문제 순위를 cause에서 symptom으로, 또는 그 반대로 변경할 수 있도록 허용합니다. | ^ | ^ | ^ | ^ |
| ^ | Create and edit own media | 자신의 미디어를 생성/수정할 수 있도록 허용합니다. | ^ | ^ | ^ | ^ |
| ^ | Create and edit user media | 사용자를 위한 미디어를 생성/수정할 수 있도록 허용합니다. 이 옵션은 Super admin 사용자에게만 사용할 수 있습니다. | ^ | No | No | ^ |
| ^ | Default access to new actions | 이 옵션은 Zabbix 업그레이드 후 새 작업에 대한 접근 방식을 지정합니다. | ^ | Yes | Yes | ^ |
참고: