
권한
개요
Zabbix의 권한은 사용자 유형, 커스터마이즈된 사용자 역할, 그리고 사용자 그룹을 기준으로 지정되는 호스트 접근 권한에 따라 달라집니다.
사용자 유형
Zabbix의 권한은 우선적으로 사용자 유형에 따라 달라집니다:
- User - 메뉴 섹션에 대한 접근 권한이 제한되어 있으며(아래 참조), 기본적으로 어떤 리소스에도 접근할 수 없습니다. 호스트 또는 템플릿 그룹에 대한 권한은 명시적으로 할당해야 합니다.
- Admin - 메뉴 섹션에 대한 접근 권한이 불완전합니다(아래 참조). 사용자는 기본적으로 어떤 호스트 그룹에도 접근할 수 없습니다. 호스트 또는 템플릿 그룹에 대한 권한은 명시적으로 부여해야 합니다.
- Super admin - 모든 메뉴 섹션에 접근할 수 있습니다. 사용자는 모든 호스트 및 템플릿 그룹에 읽기-쓰기 권한을 가집니다. 특정 그룹에 대한 접근을 거부하는 방식으로 권한을 회수할 수 없습니다.
메뉴 접근
일부 UI 요소에 대한 접근 제한은 해당 페이지를 여는 것만 막을 뿐, 인터페이스의 다른 부분에서 관련 데이터에 접근하는 기능까지 제거하지는 않습니다.
다음 표는 사용자 유형별 Zabbix 메뉴 섹션 접근 권한을 보여줍니다:
| 메뉴 섹션 | < | User | Admin | Super admin |
|---|---|---|---|---|
| Dashboards | < | + | + | + |
| Monitoring | < | + | + | + |
| Problems | + | + | + | |
| ^ | Hosts | + | + | + |
| ^ | Latest data | + | + | + |
| ^ | Maps | + | + | + |
| ^ | Discovery | + | + | |
| Services | < | + | + | + |
| Services | + | + | + | |
| ^ | SLA | + | + | |
| ^ | SLA report | + | + | + |
| Inventory | < | + | + | + |
| Overview | + | + | + | |
| ^ | Hosts | + | + | + |
| Reports | < | + | + | + |
| System information | + | |||
| ^ | Scheduled reports | + | + | |
| ^ | Availability report | + | + | + |
| ^ | Top 100 triggers | + | + | + |
| ^ | Audit log | + | ||
| ^ | Action log | + | ||
| ^ | Notifications | + | + | |
| Data collection | < | + | + | |
| Template groups | + | + | ||
| ^ | Host groups | + | + | |
| ^ | Templates | + | + | |
| ^ | Hosts | + | + | |
| ^ | Maintenance | + | + | |
| ^ | Event correlation | + | ||
| ^ | Discovery | + | + | |
| Alerts | < | + | + | |
| Trigger actions | + | + | ||
| Service actions | + | + | ||
| Discovery actions | + | + | ||
| Autoregistration actions | + | + | ||
| Internal actions | + | + | ||
| ^ | Media types | + | ||
| ^ | Scripts | + | ||
| Users | < | + | ||
| User groups | + | |||
| ^ | User roles | + | ||
| ^ | Users | + | ||
| ^ | API tokens | + | ||
| ^ | Authentication | + | ||
| Administration | < | + | ||
| General | + | |||
| ^ | Audit log | + | ||
| ^ | Housekeeping | + | ||
| ^ | Proxy groups | + | ||
| ^ | Proxies | + | ||
| ^ | Macros | + | ||
| ^ | Queue | + |
사용자 역할
사용자 역할을 이용하면 사용자 유형이 정의하는 권한을 커스텀으로 조정할 수 있습니다. 권한을 추가할 수는 없지만(사용자 유형의 권한을 초과하게 되므로), 일부 권한은 회수할 수 있습니다.
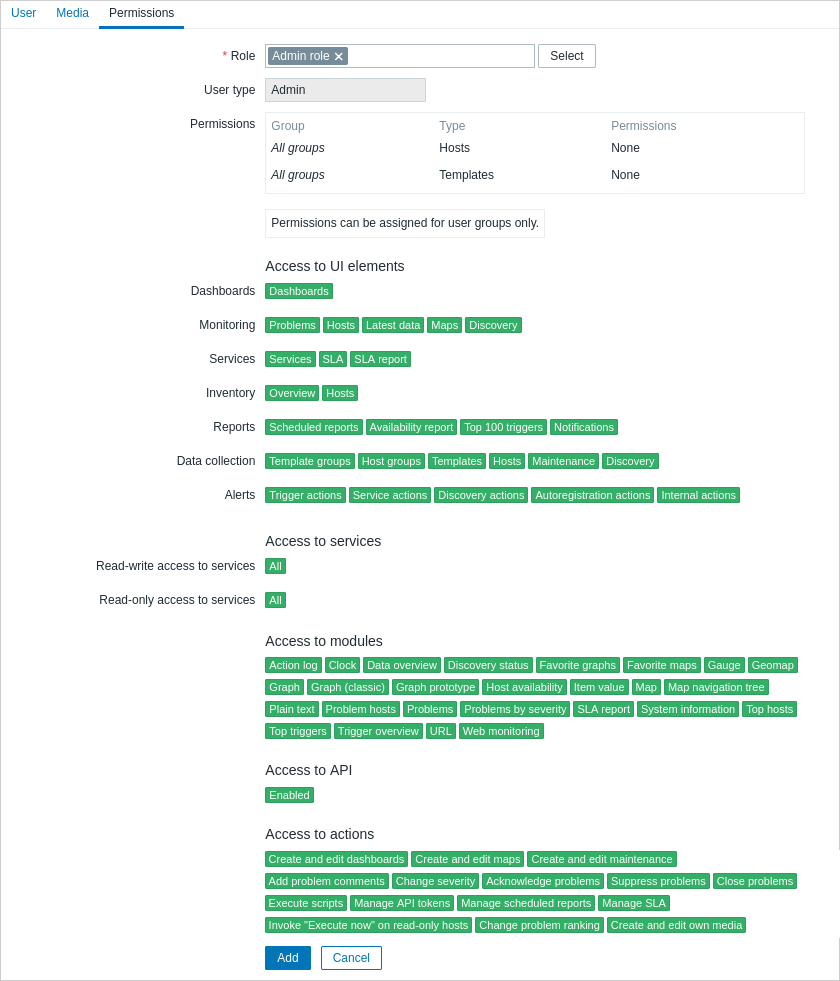
또한 사용자 역할은 메뉴 섹션뿐만 아니라 서비스, 모듈, API 메서드, 프론트엔드의 다양한 작업에 대한 접근도 결정합니다.
사용자 역할은 Super admin 사용자가 Users > User roles 섹션에서 구성합니다.
사용자 역할은 Super admin 사용자가 사용자 구성 폼의 Permissions 탭에서 사용자에게 할당합니다.
호스트 접근 권한
Zabbix에서 호스트 및 템플릿 데이터에 대한 접근은 호스트/템플릿 그룹 수준에서만 사용자 그룹에 부여됩니다.
즉, 개별 사용자에게 직접 호스트(또는 호스트 그룹)에 대한 접근 권한을 부여할 수 없습니다. 해당 호스트가 포함된 호스트 그룹에 접근 권한이 있는 사용자 그룹에 속함으로써만 그 호스트에 접근할 수 있습니다.
마찬가지로 사용자는 템플릿이 포함된 템플릿 그룹에 접근 권한이 있는 사용자 그룹에 속함으로써만 해당 템플릿에 접근할 수 있습니다.